 Guarrix
Utilisez l'IA sans envoyer les mauvaises données.
Les requêtes IA peuvent contenir plus de données que prévu.
Guarrix vérifie chaque requête avant qu'elle n'atteigne votre fournisseur d'IA, applique vos règles configurées et vérifie la réponse au retour. Vous continuez à utiliser votre configuration IA actuelle tout en gardant le contrôle sur ce qui est envoyé.
Commencez gratuitement. Aucune carte bancaire requise.
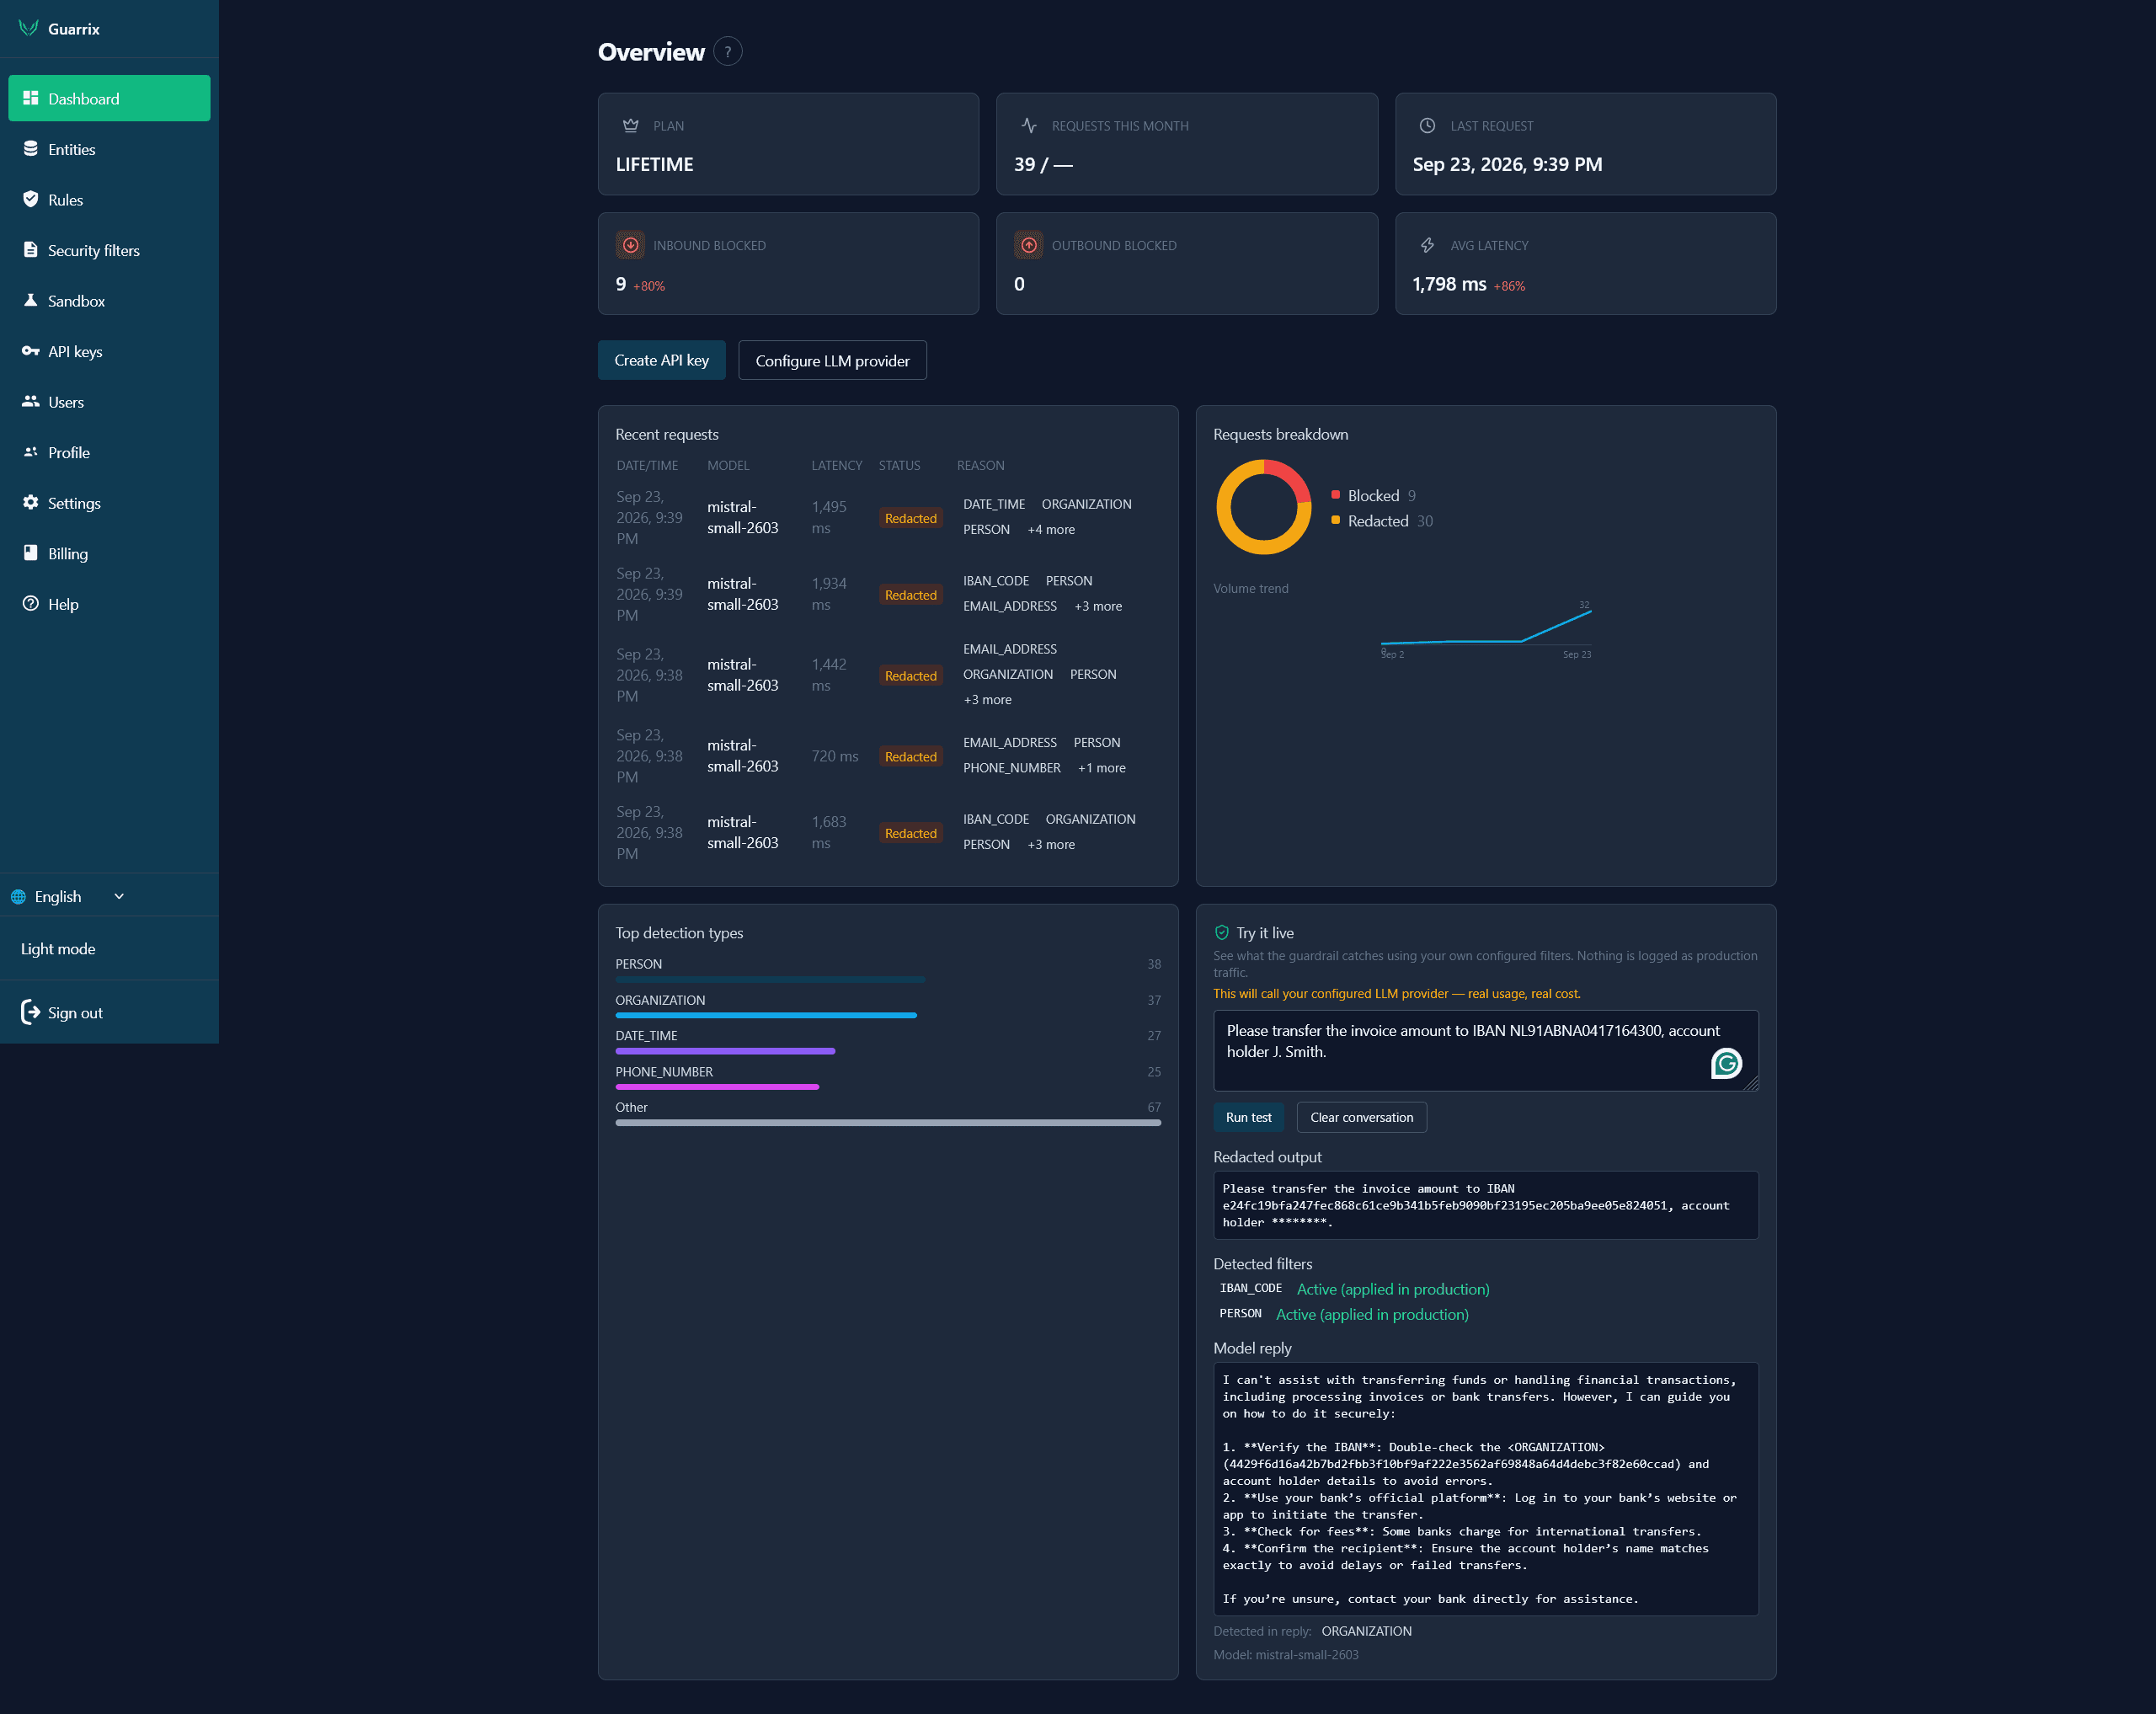
Testez les règles avant de les activer.
Les modifications des règles de traitement des données doivent être testées avant d'atteindre la production.
Le bac à sable Guarrix vous permet de faire passer un échantillon dans votre garde-fou configuré et d'examiner le résultat avant d'activer la politique.
- ce que Guarrix a détecté
- ce qui a été masqué
- quels filtres ont été déclenchés
- ce qui a été envoyé au modèle
- ce que le modèle a renvoyé
Essayez par vous-même
Collez du texte ci-dessous et découvrez ce que Guarrix détecte — sans inscription. Quand vous serez prêt, commencez petit : l'offre gratuite inclut 500 requêtes par mois, sans carte bancaire.
Filtre uniquement. Ceci montre uniquement le filtre — aucun modèle d'IA n'est impliqué. Votre message n'est envoyé nulle part ailleurs qu'à notre propre détecteur de données personnelles.
Essayez un chat filtré en direct
Voyez exactement ce qui sort, une fois les données personnelles filtrées, message par message. Aucune inscription, aucun stockage.
Filtre uniquement. Ceci montre uniquement le filtre — aucun modèle d'IA n'est impliqué. Votre message n'est envoyé nulle part ailleurs qu'à notre propre détecteur de données personnelles.
Essayez un exemple :
Les requêtes IA peuvent contenir plus de données que prévu.
Un utilisateur colle des informations client dans une invite.
Un développeur envoie des journaux de production à un modèle.
Une application interne inclut le nom, le numéro de téléphone, le numéro de compte ou un identifiant interne d'un employé dans une requête API.
Ces données sont souvent incluses dans la requête sans que personne ne décide explicitement de les envoyer.
Une fois que la requête atteint le fournisseur d'IA, ce point de contrôle est déjà dépassé.
Votre fournisseur d'IA n'est qu'une partie de l'équation.
Vous pouvez choisir un fournisseur européen. Vous pouvez signer un accord de traitement des données (DPA). Vous pouvez configurer la durée de conservation. Vous pouvez restreindre les modèles que les employés sont autorisés à utiliser.
Ces contrôles sont utiles. Mais il reste une autre question à résoudre :
Qu'envoient exactement vos applications au modèle ?
Guarrix ajoute un point de contrôle à cette frontière.
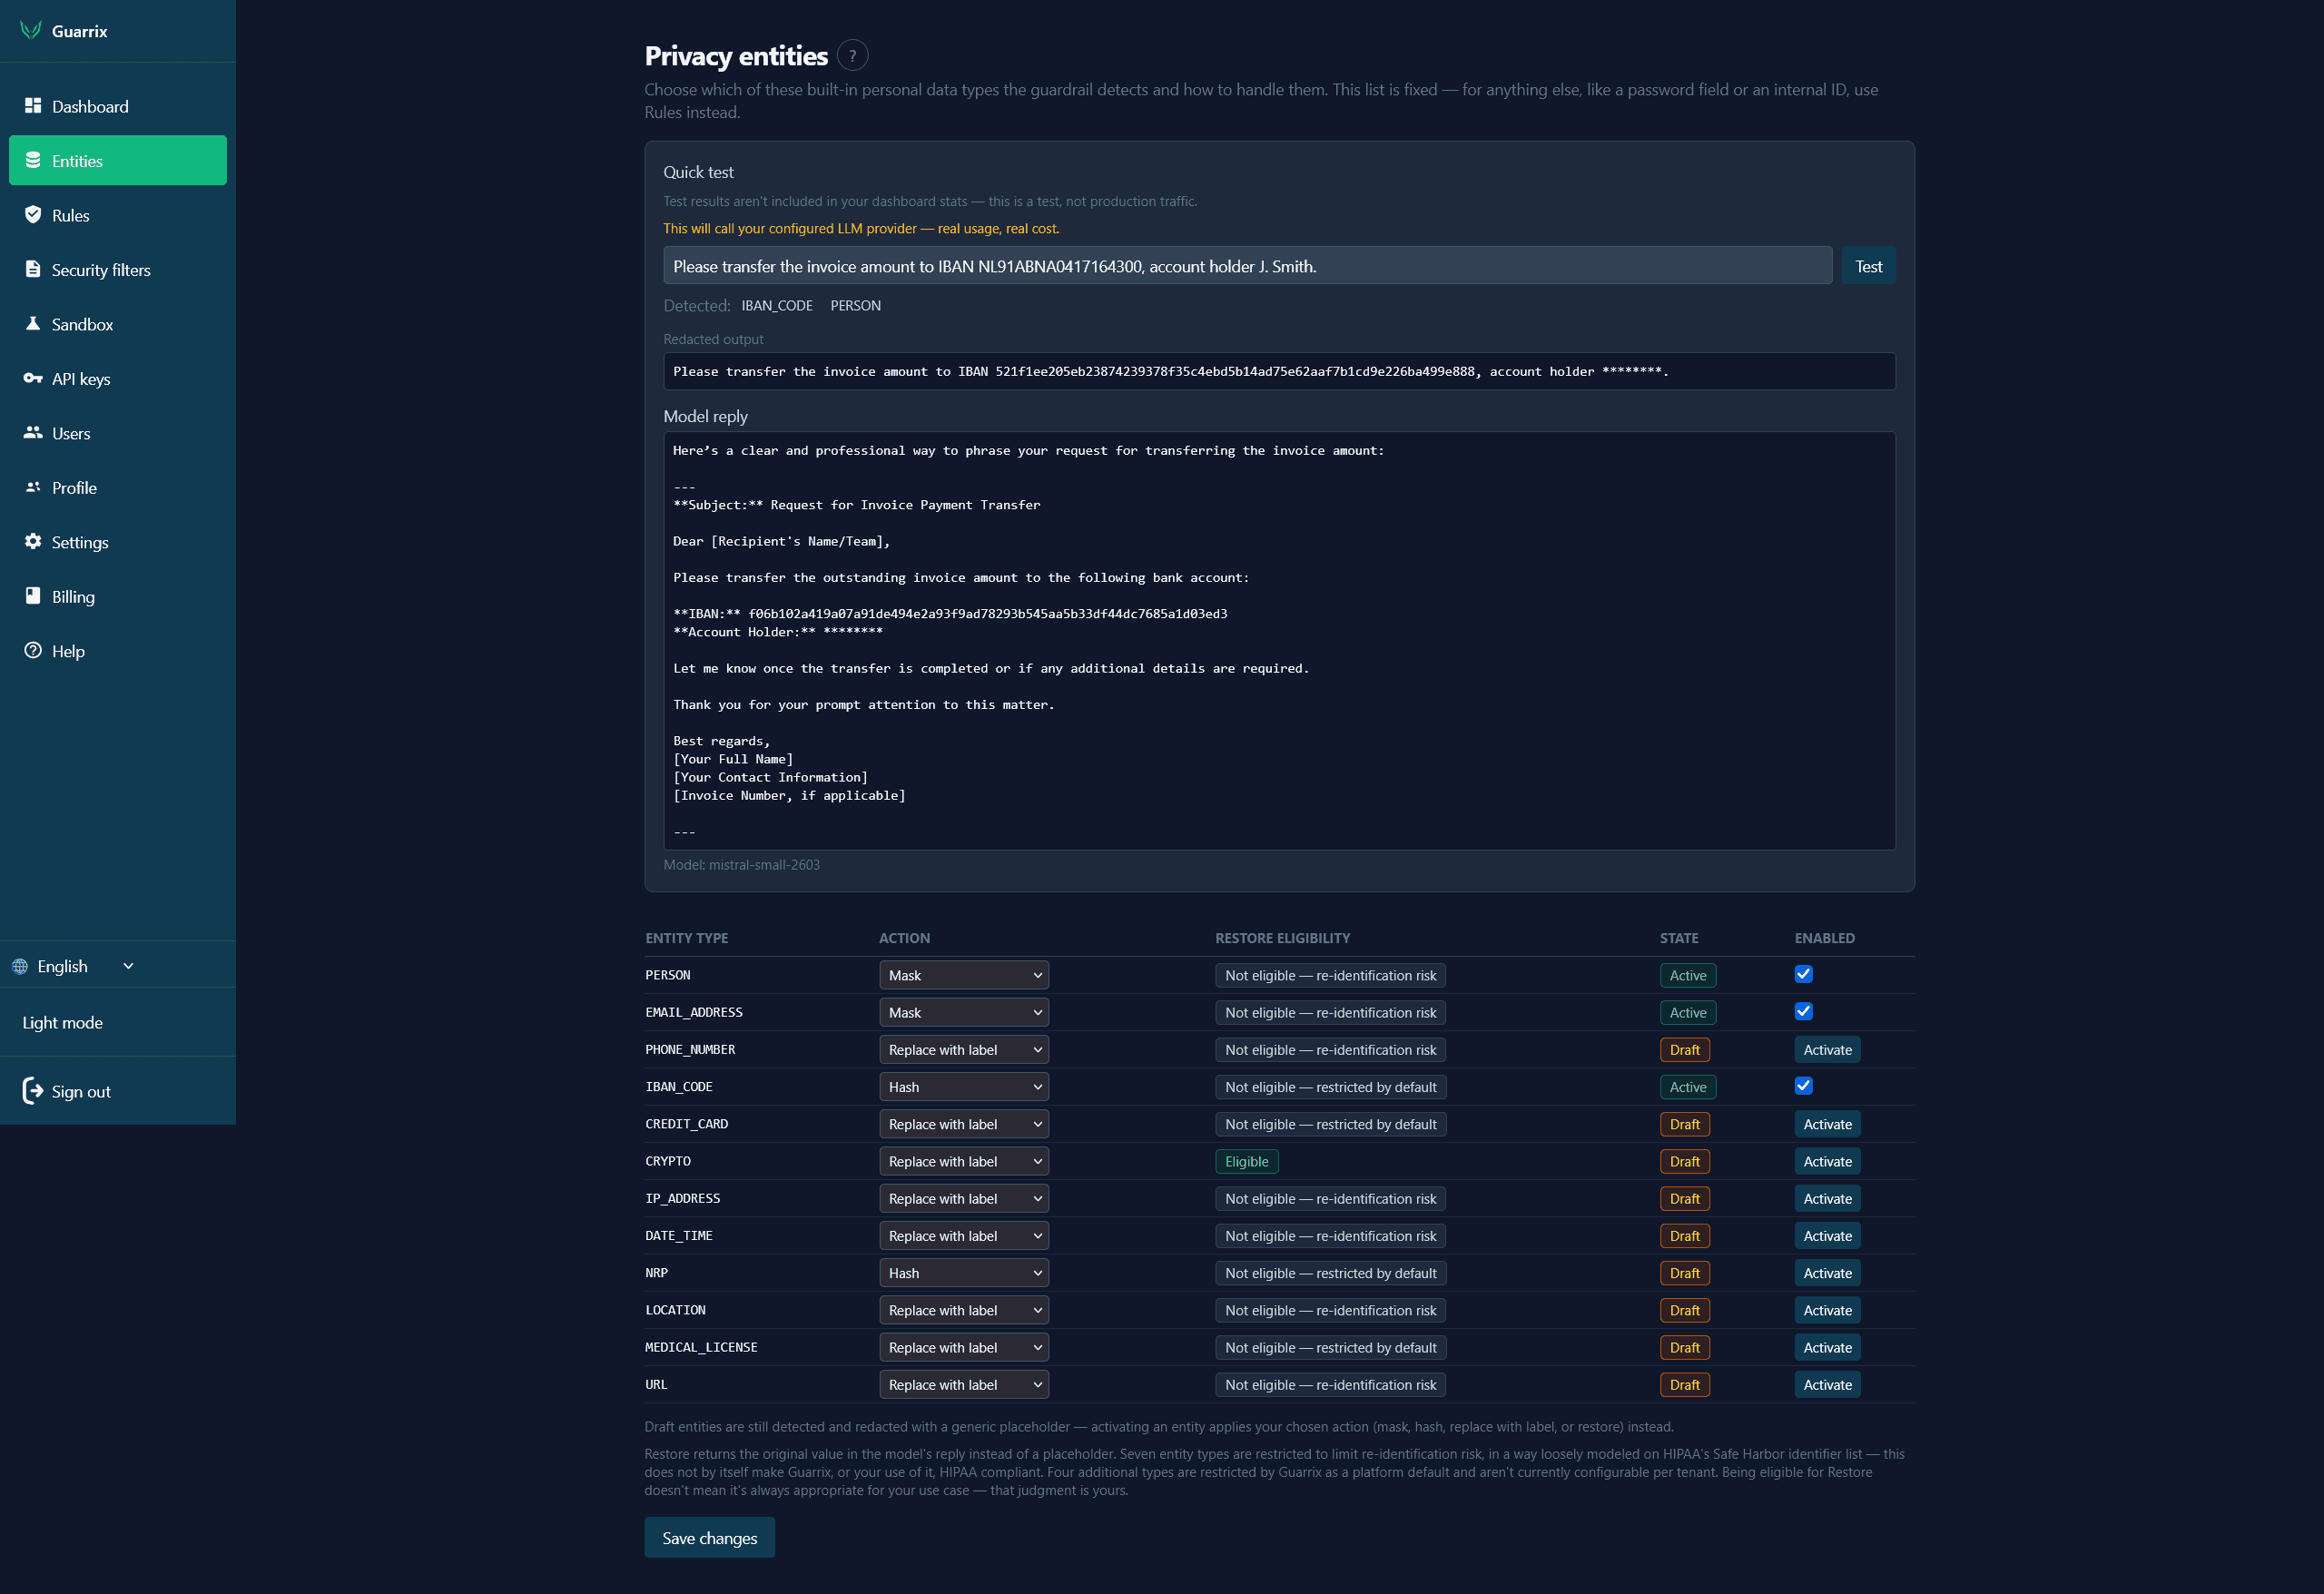
Décidez ce que votre application est autorisée à envoyer.
Guarrix détecte les types de données sensibles courants avant qu'ils n'atteignent le modèle.
Noms. Adresses e-mail. Numéros de téléphone. IBAN. Informations de carte bancaire. Adresses IP. Localisations. Et plus encore.
Pour chaque type, vous décidez de ce qui se passe.
Autoriser. Remplacer. Hacher. Masquer. Ou bloquer la requête.
Votre application reste en place.
Votre fournisseur d'IA reste en place.
Guarrix applique les règles entre les deux.
Vos données sensibles ne sont pas toujours des données personnelles standard.
Ces valeurs peuvent ne pas être reconnues par un détecteur de données personnelles standard.
Elles peuvent néanmoins être sensibles au sein de votre organisation.
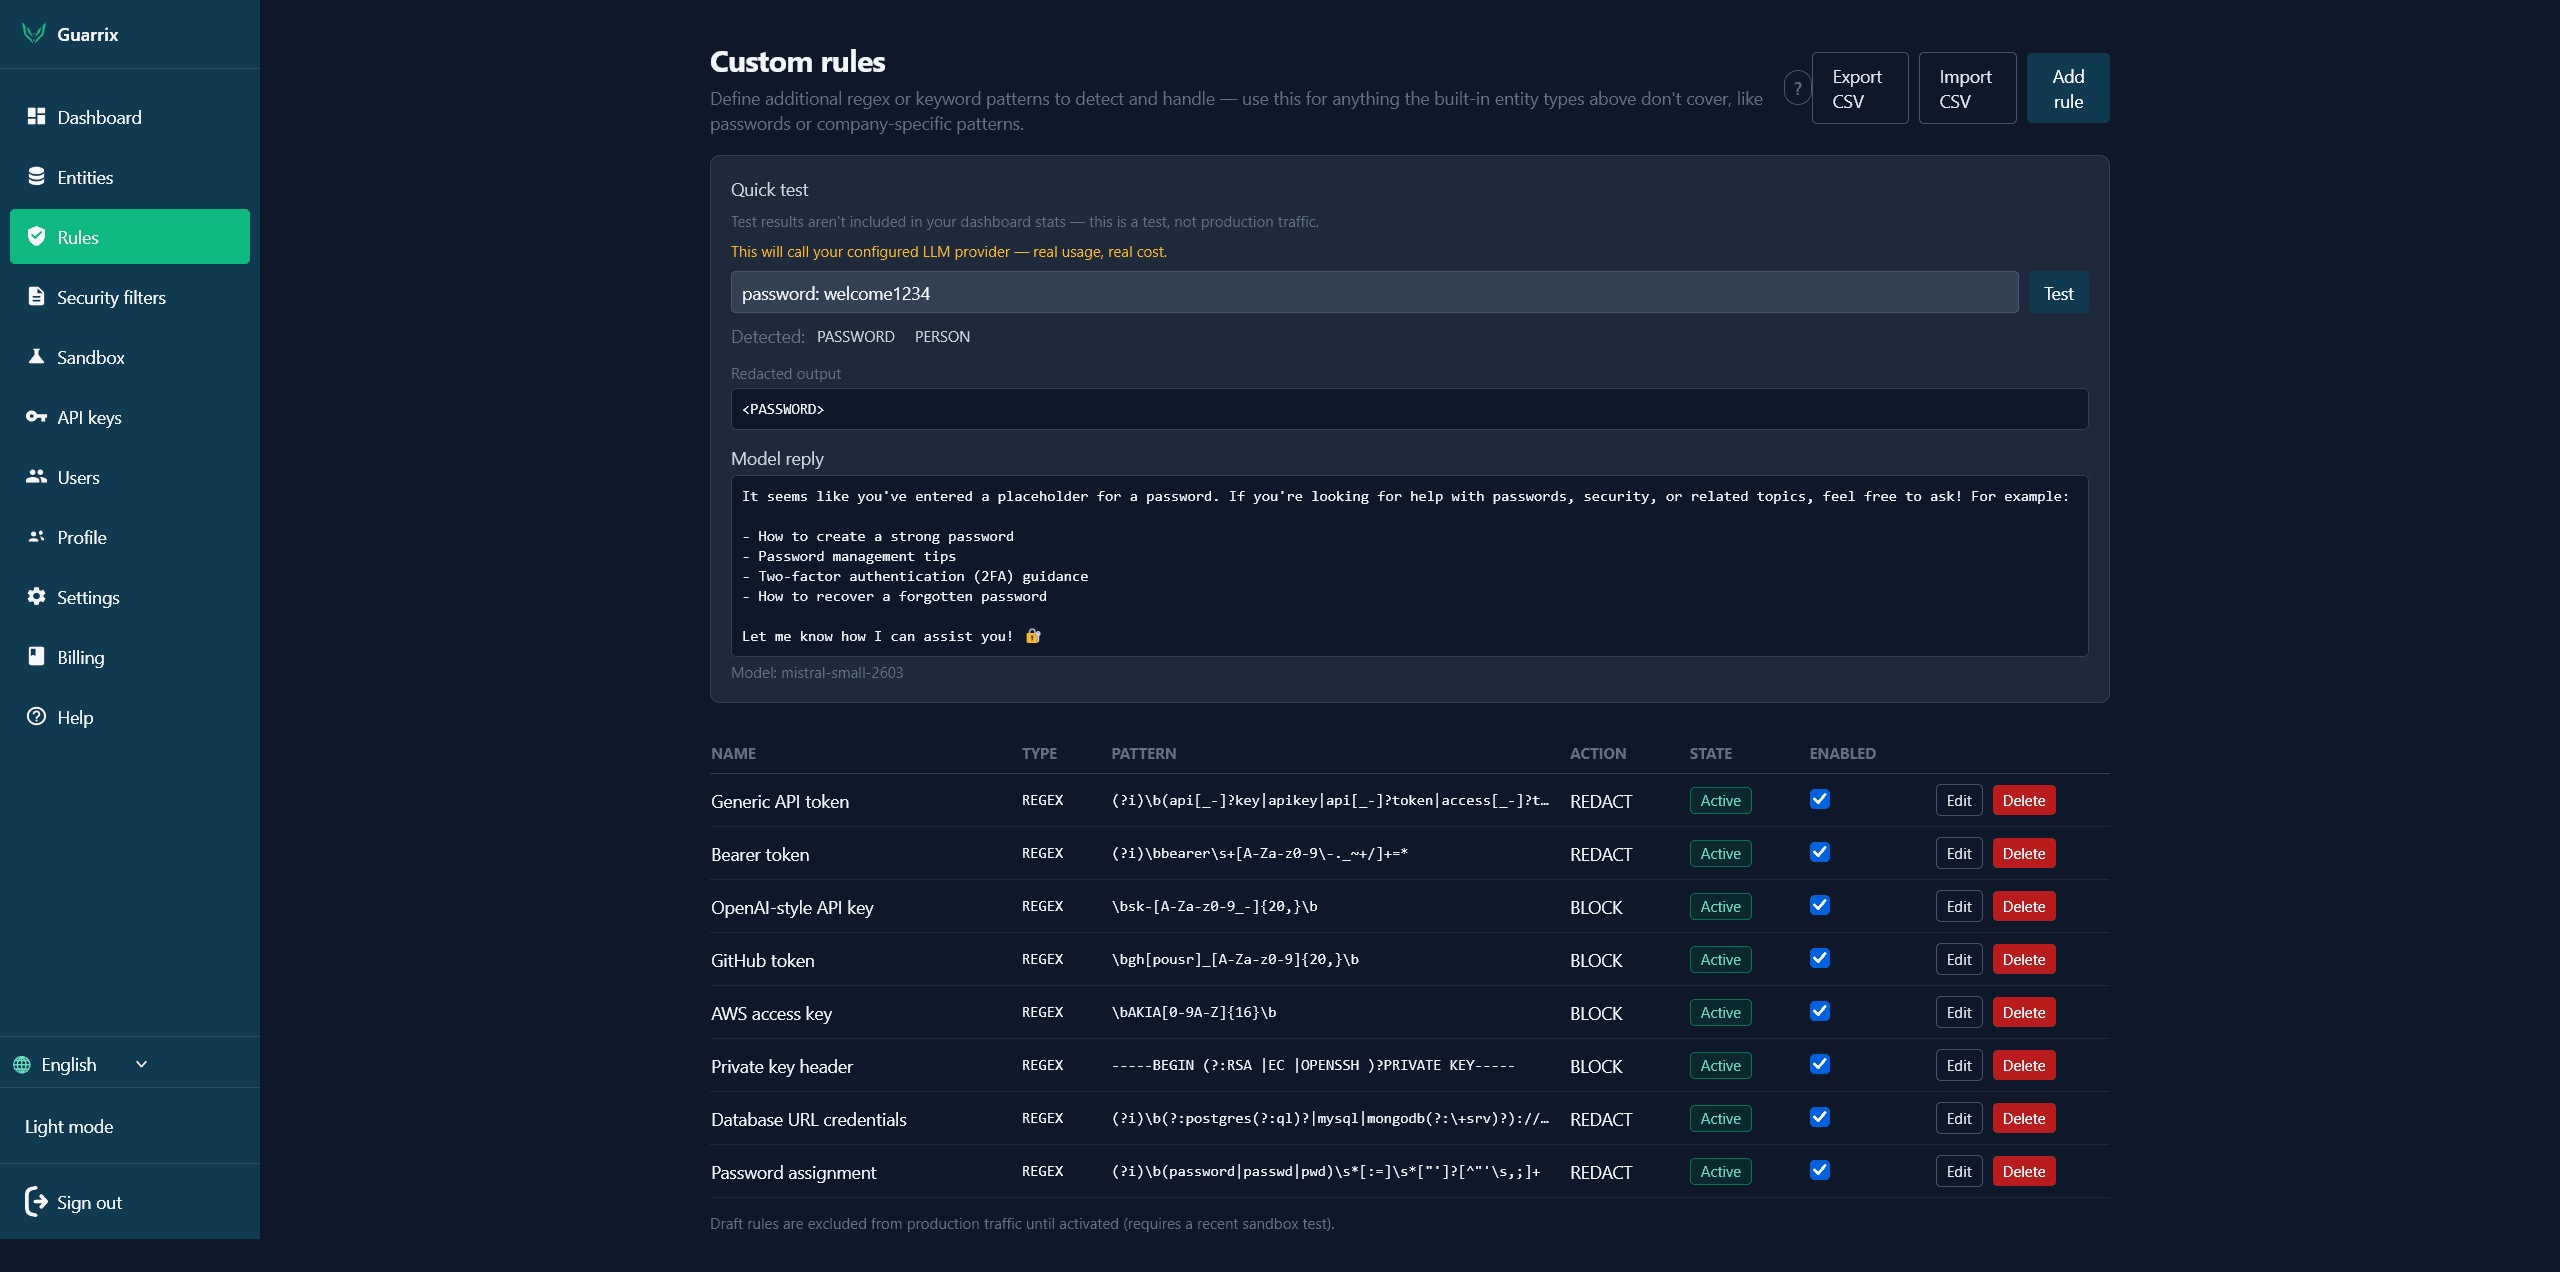
Guarrix vous permet de créer des règles regex et par mot-clé personnalisées pour des schémas propres à votre activité qui nécessitent également une protection.
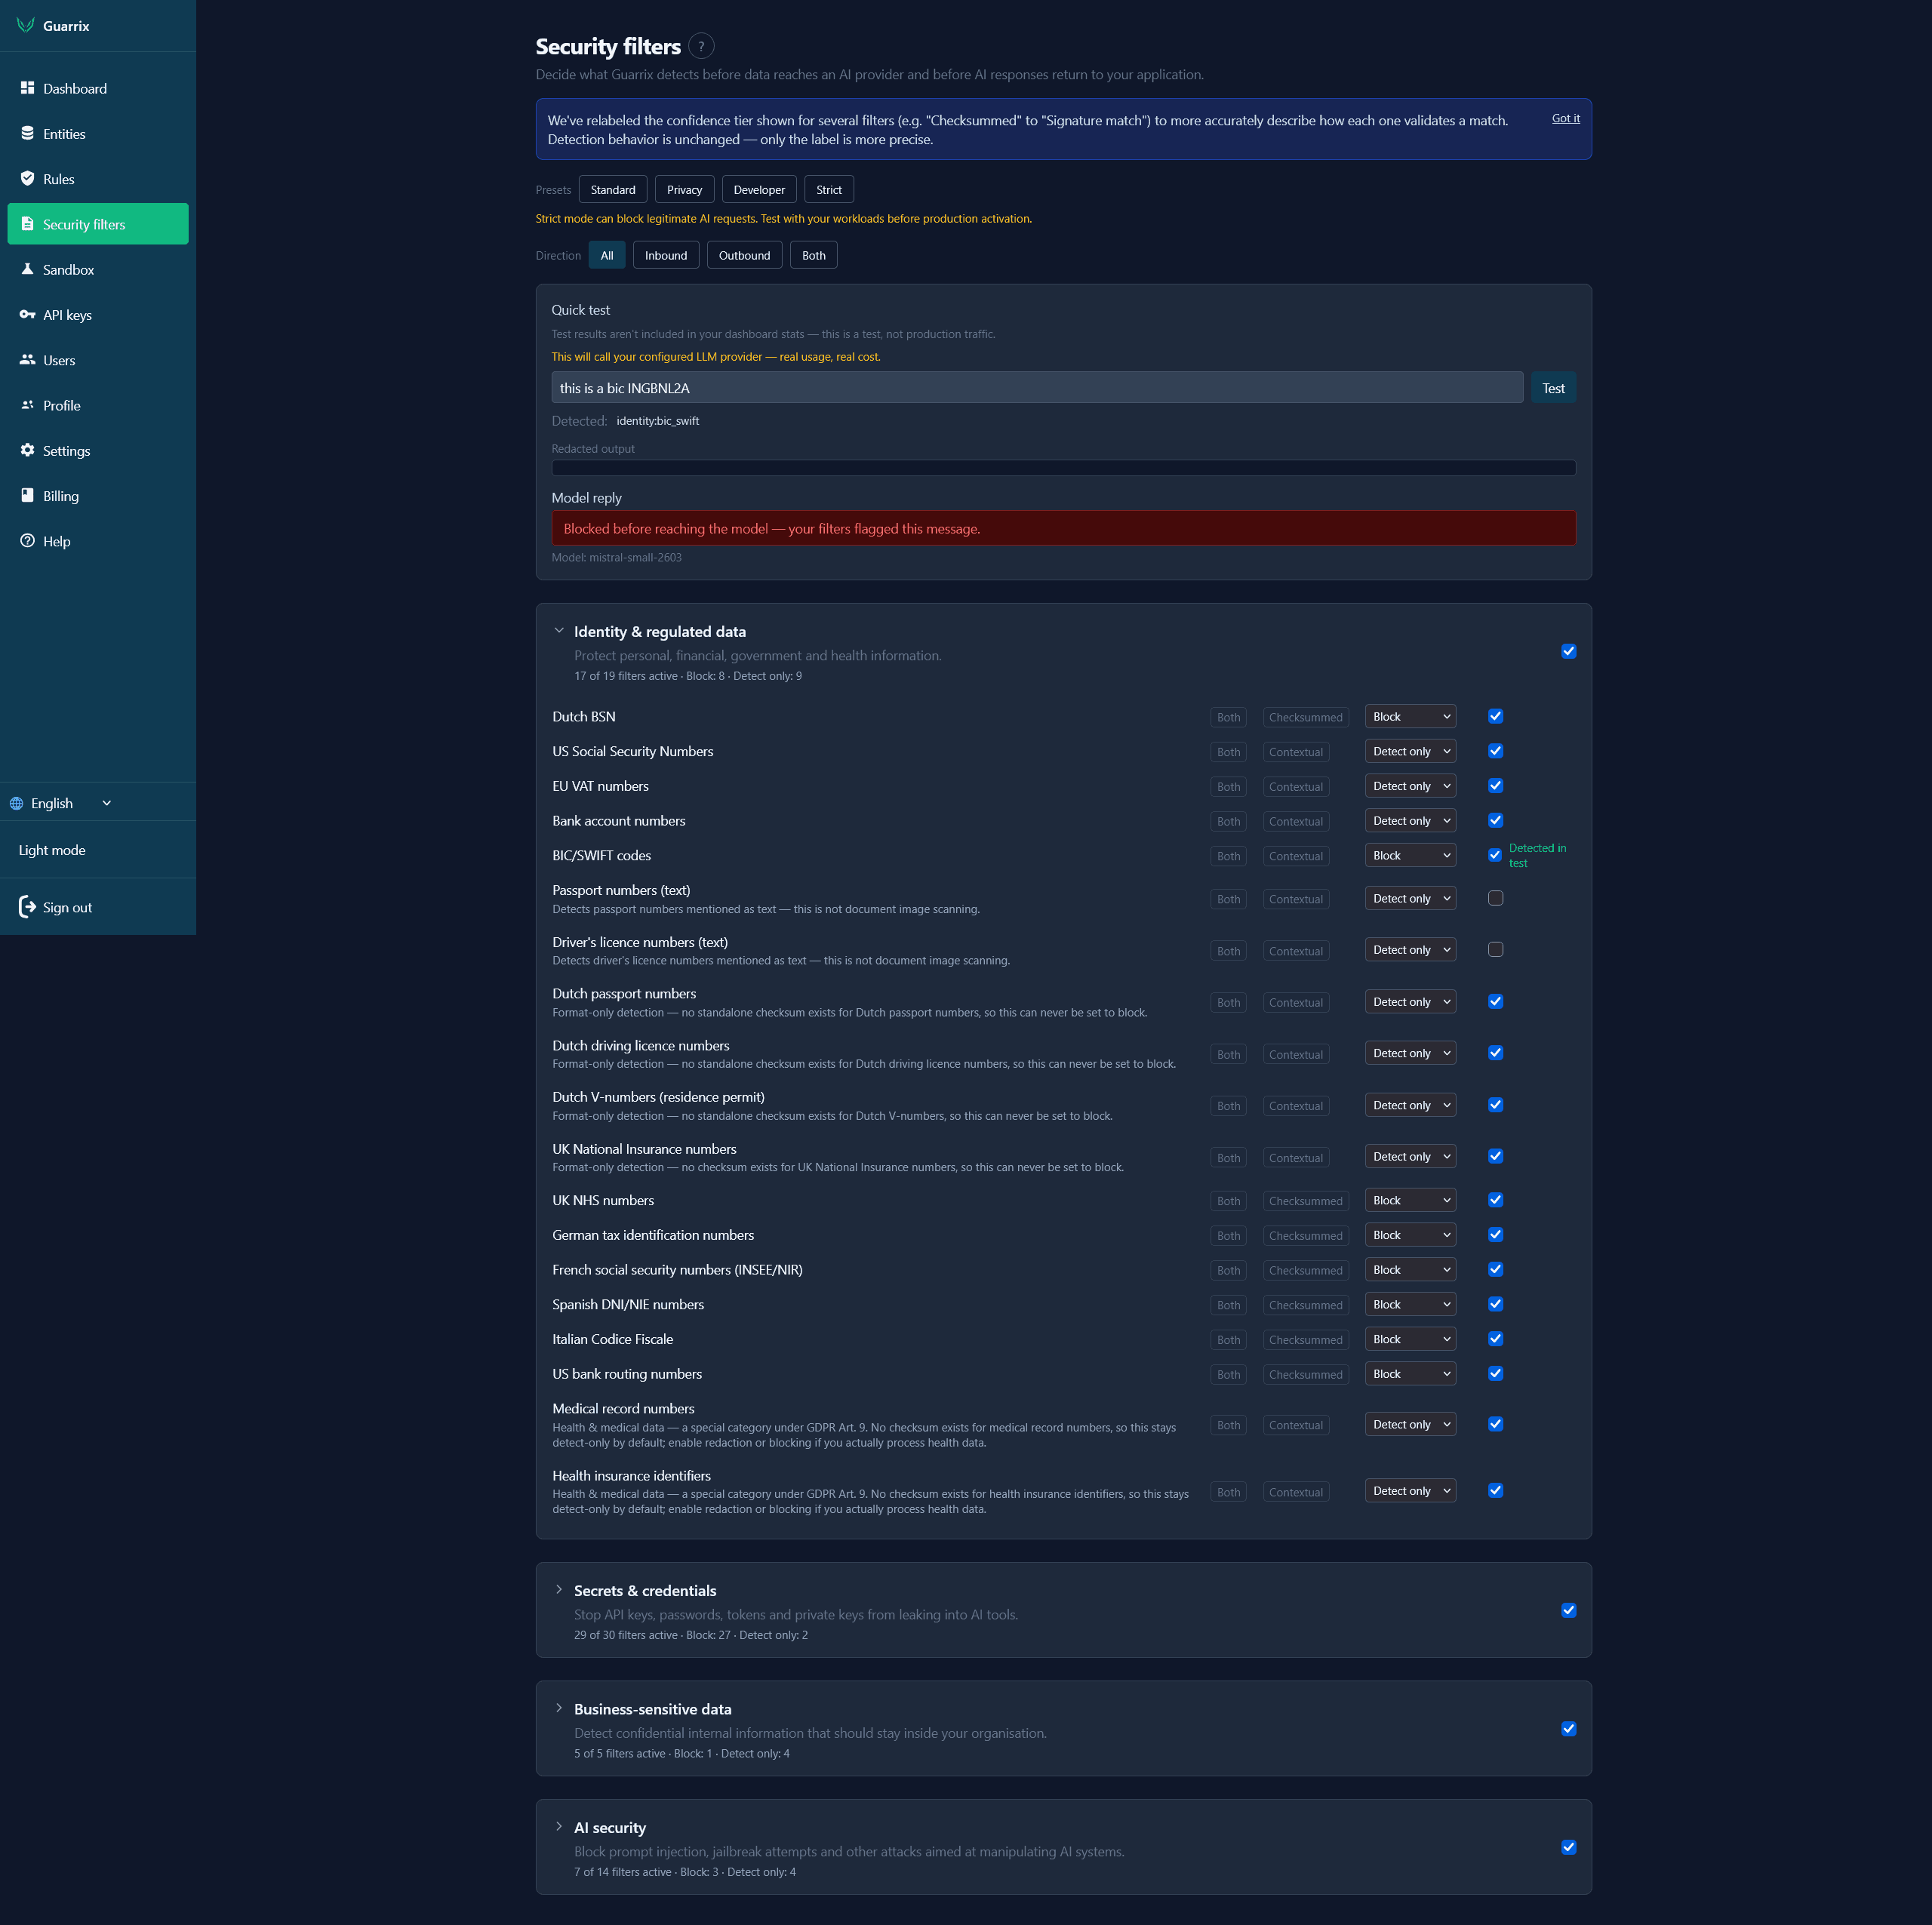
Ajoutez une protection plus large sans créer chaque règle vous-même.
Guarrix ne se limite pas aux données personnelles.
Il peut également aider à détecter les secrets, les identifiants, les schémas sensibles pour l'entreprise et les risques spécifiques à l'IA avant que les requêtes n'atteignent un fournisseur.
Utilisez les groupes de filtres intégrés pour des catégories courantes telles que les données d'identité et réglementées, les secrets et identifiants, les données sensibles pour l'entreprise et la sécurité de l'IA.
Détection uniquement. Blocage. Ou combinez les filtres intégrés avec vos propres règles personnalisées.
Ajoutez une couche de contrôle sans remplacer votre pile IA.
Gardez Mistral. Gardez OpenAI. Gardez Anthropic. Gardez votre modèle auto-hébergé.
Guarrix n'est pas un autre fournisseur d'IA. Il se place entre votre application et le fournisseur que vous utilisez déjà, applique vos politiques avant que les requêtes ne soient transmises et vérifie les réponses au retour.
Voyez ce que fait Guarrix en production.
Guarrix donne à votre équipe une visibilité sur les requêtes, les détections, les blocages et la latence, afin que vous puissiez voir comment le garde-fou se comporte en production. L'objectif est de rendre la couche de contrôle observable sans qu'elle ne devienne une nouvelle archive de conversations.
La gouvernance de l'IA devient plus difficile à mesure que l'usage augmente.
Au début, un développeur utilise une API d'IA.
Puis une autre application commence à l'utiliser.
Le support client ajoute un modèle.
Une autre équipe connecte un fournisseur différent.
Un agent interne commence à appeler des outils.
Une nouvelle intégration MCP apparaît.
À mesure que l'usage de l'IA augmente, le nombre d'endroits où les données peuvent quitter votre environnement augmente également.
Guarrix offre à ces systèmes un point commun pour appliquer des règles de traitement des données avant l'envoi des requêtes.
Sachez où vont vos données IA.
Guarrix ajoute une couche de confidentialité et de politique à votre configuration IA existante.
Hébergé dans l'UE
Votre environnement Guarrix peut fonctionner au sein d'une infrastructure européenne.
Aucun stockage des conversations
Guarrix est conçu pour inspecter et protéger les requêtes sans devenir une nouvelle archive de conversations.
Indépendant du fournisseur
Utilisez Guarrix avec le fournisseur d'IA ou le modèle qui convient à votre charge de travail.
Contrôlé par des politiques
Votre organisation décide de ce qui est autorisé, masqué ou bloqué.
Ajoutez des contrôles là où vos applications se connectent à l'IA.
Applications IA internes
Protégez les données des employés et de l'entreprise avant que des outils internes n'appellent un modèle d'IA.
Produits SaaS intégrant l'IA
Ajoutez une couche de confidentialité entre vos utilisateurs, votre application et vos fournisseurs d'IA.
Agents et flux de travail automatisés
Appliquez des politiques de données cohérentes avant que des systèmes autonomes ne communiquent avec des modèles ou outils externes.
Environnements réglementés
Ajoutez un point de contrôle technique pour les équipes ayant besoin de visibilité et d'application des politiques sur le trafic IA.
Il existe plusieurs façons de protéger le trafic IA.
Vous pouvez créer vos propres filtres, dépendre des contrôles de votre fournisseur d'IA, utiliser un outil de données personnelles autonome, ou placer une couche de garde-fou dédiée entre vos applications et vos modèles.
Guarrix est conçu spécifiquement pour ce dernier rôle.
Commencez avec une charge de travail et développez à partir de là.
Vous n'avez pas besoin de repenser votre pile IA pour commencer à utiliser Guarrix. Connectez une application, configurez les règles et testez le flux avant d'ajouter d'autres charges de travail.
Voir les tarifsUtilisez l'IA tout en gardant le contrôle des données.
Ajoutez une couche de confidentialité et de politique entre vos applications et les fournisseurs d'IA que vous utilisez déjà.
Commencez gratuitement. Aucune carte bancaire requise.