 Guarrix
Use la IA sin enviar los datos equivocados.
Las solicitudes de IA pueden contener más datos de los previstos.
Guarrix comprueba cada solicitud antes de que llegue a su proveedor de IA, aplica sus reglas configuradas y comprueba también la respuesta. Siga utilizando su configuración de IA actual mientras añade control sobre lo que se envía.
Empiece gratis. No se requiere tarjeta de crédito.
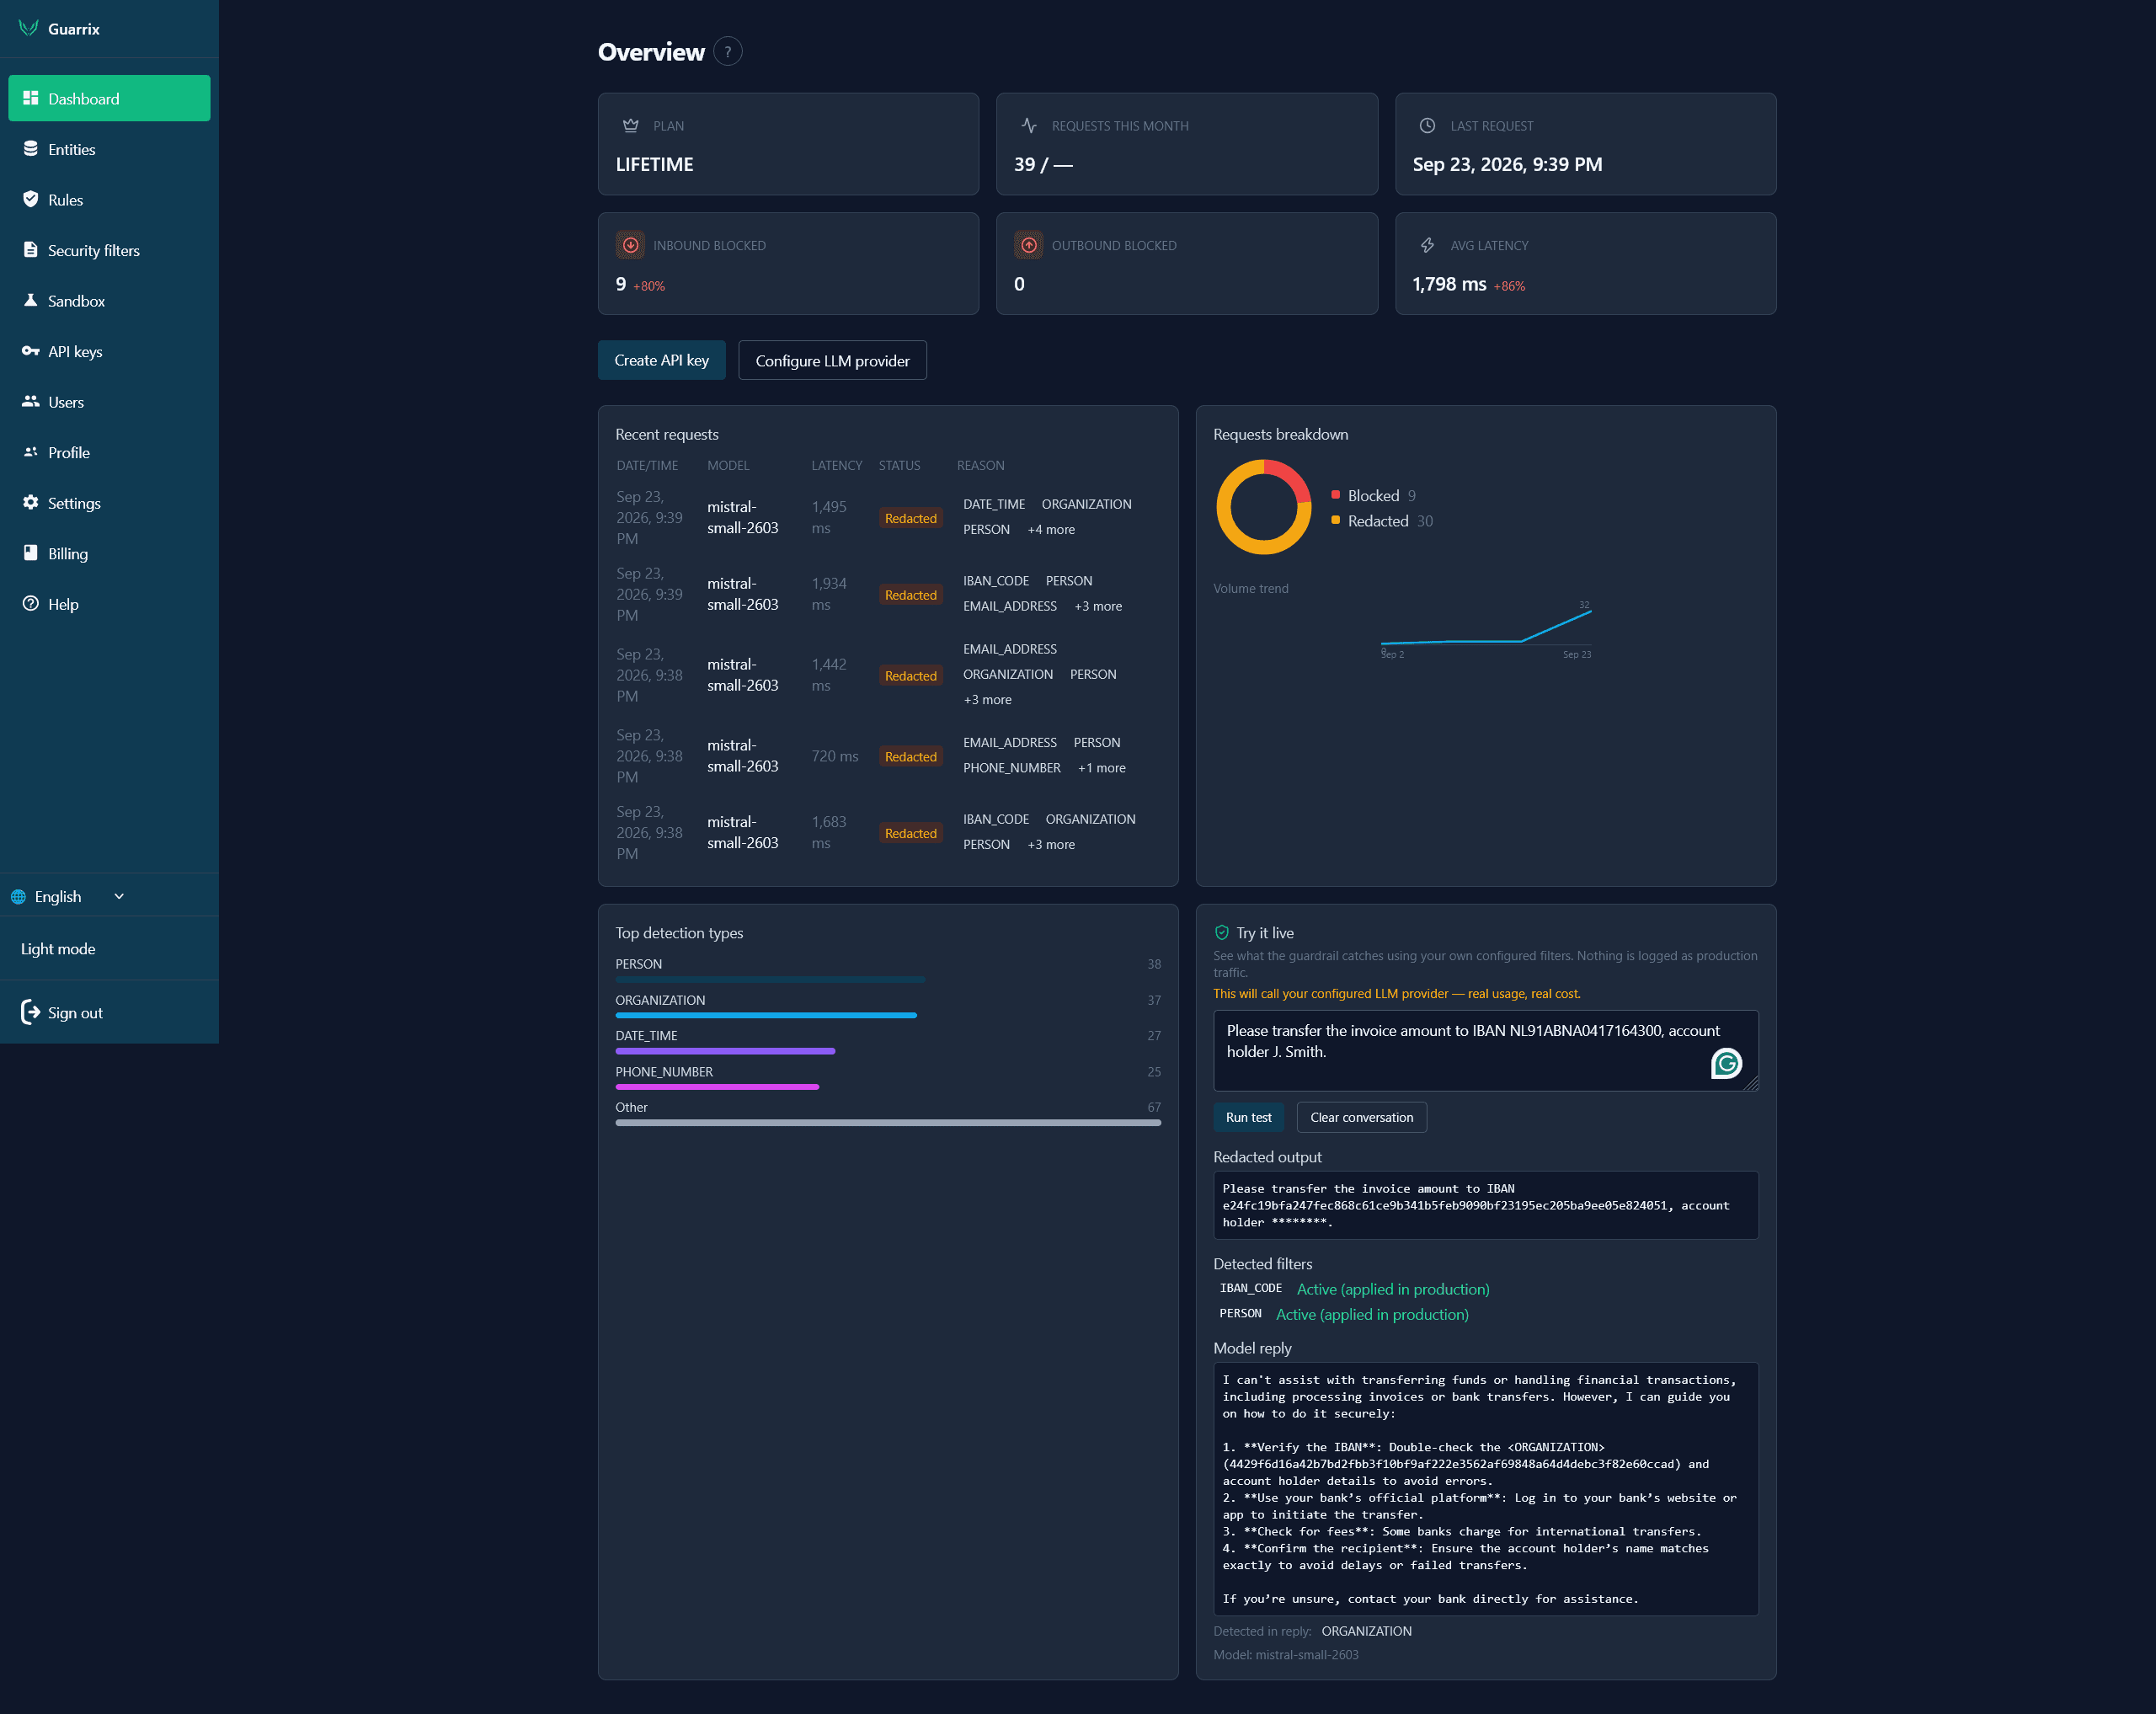
Pruebe las reglas antes de activarlas.
Los cambios en las reglas de tratamiento de datos deben probarse antes de llegar a producción.
El sandbox de Guarrix le permite ejecutar una muestra a través de su guardrail configurado e inspeccionar el resultado antes de activar la política.
- lo que Guarrix detectó
- lo que se redactó
- los filtros que se activaron
- lo que se envió al modelo
- lo que devolvió el modelo
Pruébelo usted mismo
Pegue un texto a continuación y compruebe qué detecta Guarrix, sin necesidad de registrarse. Cuando esté listo, empiece poco a poco: el plan gratuito incluye 500 solicitudes al mes, sin tarjeta de crédito.
Solo el filtro. Esto muestra solo el filtro — no hay ningún modelo de IA implicado. Tu mensaje no se envía a ningún sitio salvo a nuestro propio detector de datos personales.
Prueba un chat filtrado en vivo
Mira exactamente qué sale de forma segura para tus datos personales, mensaje a mensaje. Sin registro, sin almacenamiento.
Solo el filtro. Esto muestra solo el filtro — no hay ningún modelo de IA implicado. Tu mensaje no se envía a ningún sitio salvo a nuestro propio detector de datos personales.
Prueba un ejemplo:
Las solicitudes de IA pueden contener más datos de los esperados.
Un usuario pega información de clientes en una instrucción.
Un desarrollador envía registros de producción a un modelo.
Una aplicación interna incluye el nombre, el número de teléfono, el número de cuenta o un identificador interno de un empleado en una solicitud de API.
Esos datos suelen incluirse como parte de la solicitud sin que nadie decida explícitamente enviarlos.
Una vez que la solicitud llega al proveedor de IA, ese punto de control ya ha quedado atrás.
Su proveedor de IA es solo una parte del panorama.
Puede elegir un proveedor de la UE. Puede firmar un acuerdo de tratamiento de datos. Puede configurar la retención. Puede restringir qué modelos pueden usar los empleados.
Esos controles son útiles. Pero queda otra pregunta por responder:
¿Qué envían exactamente sus aplicaciones al modelo?
Guarrix añade un punto de control en ese límite.
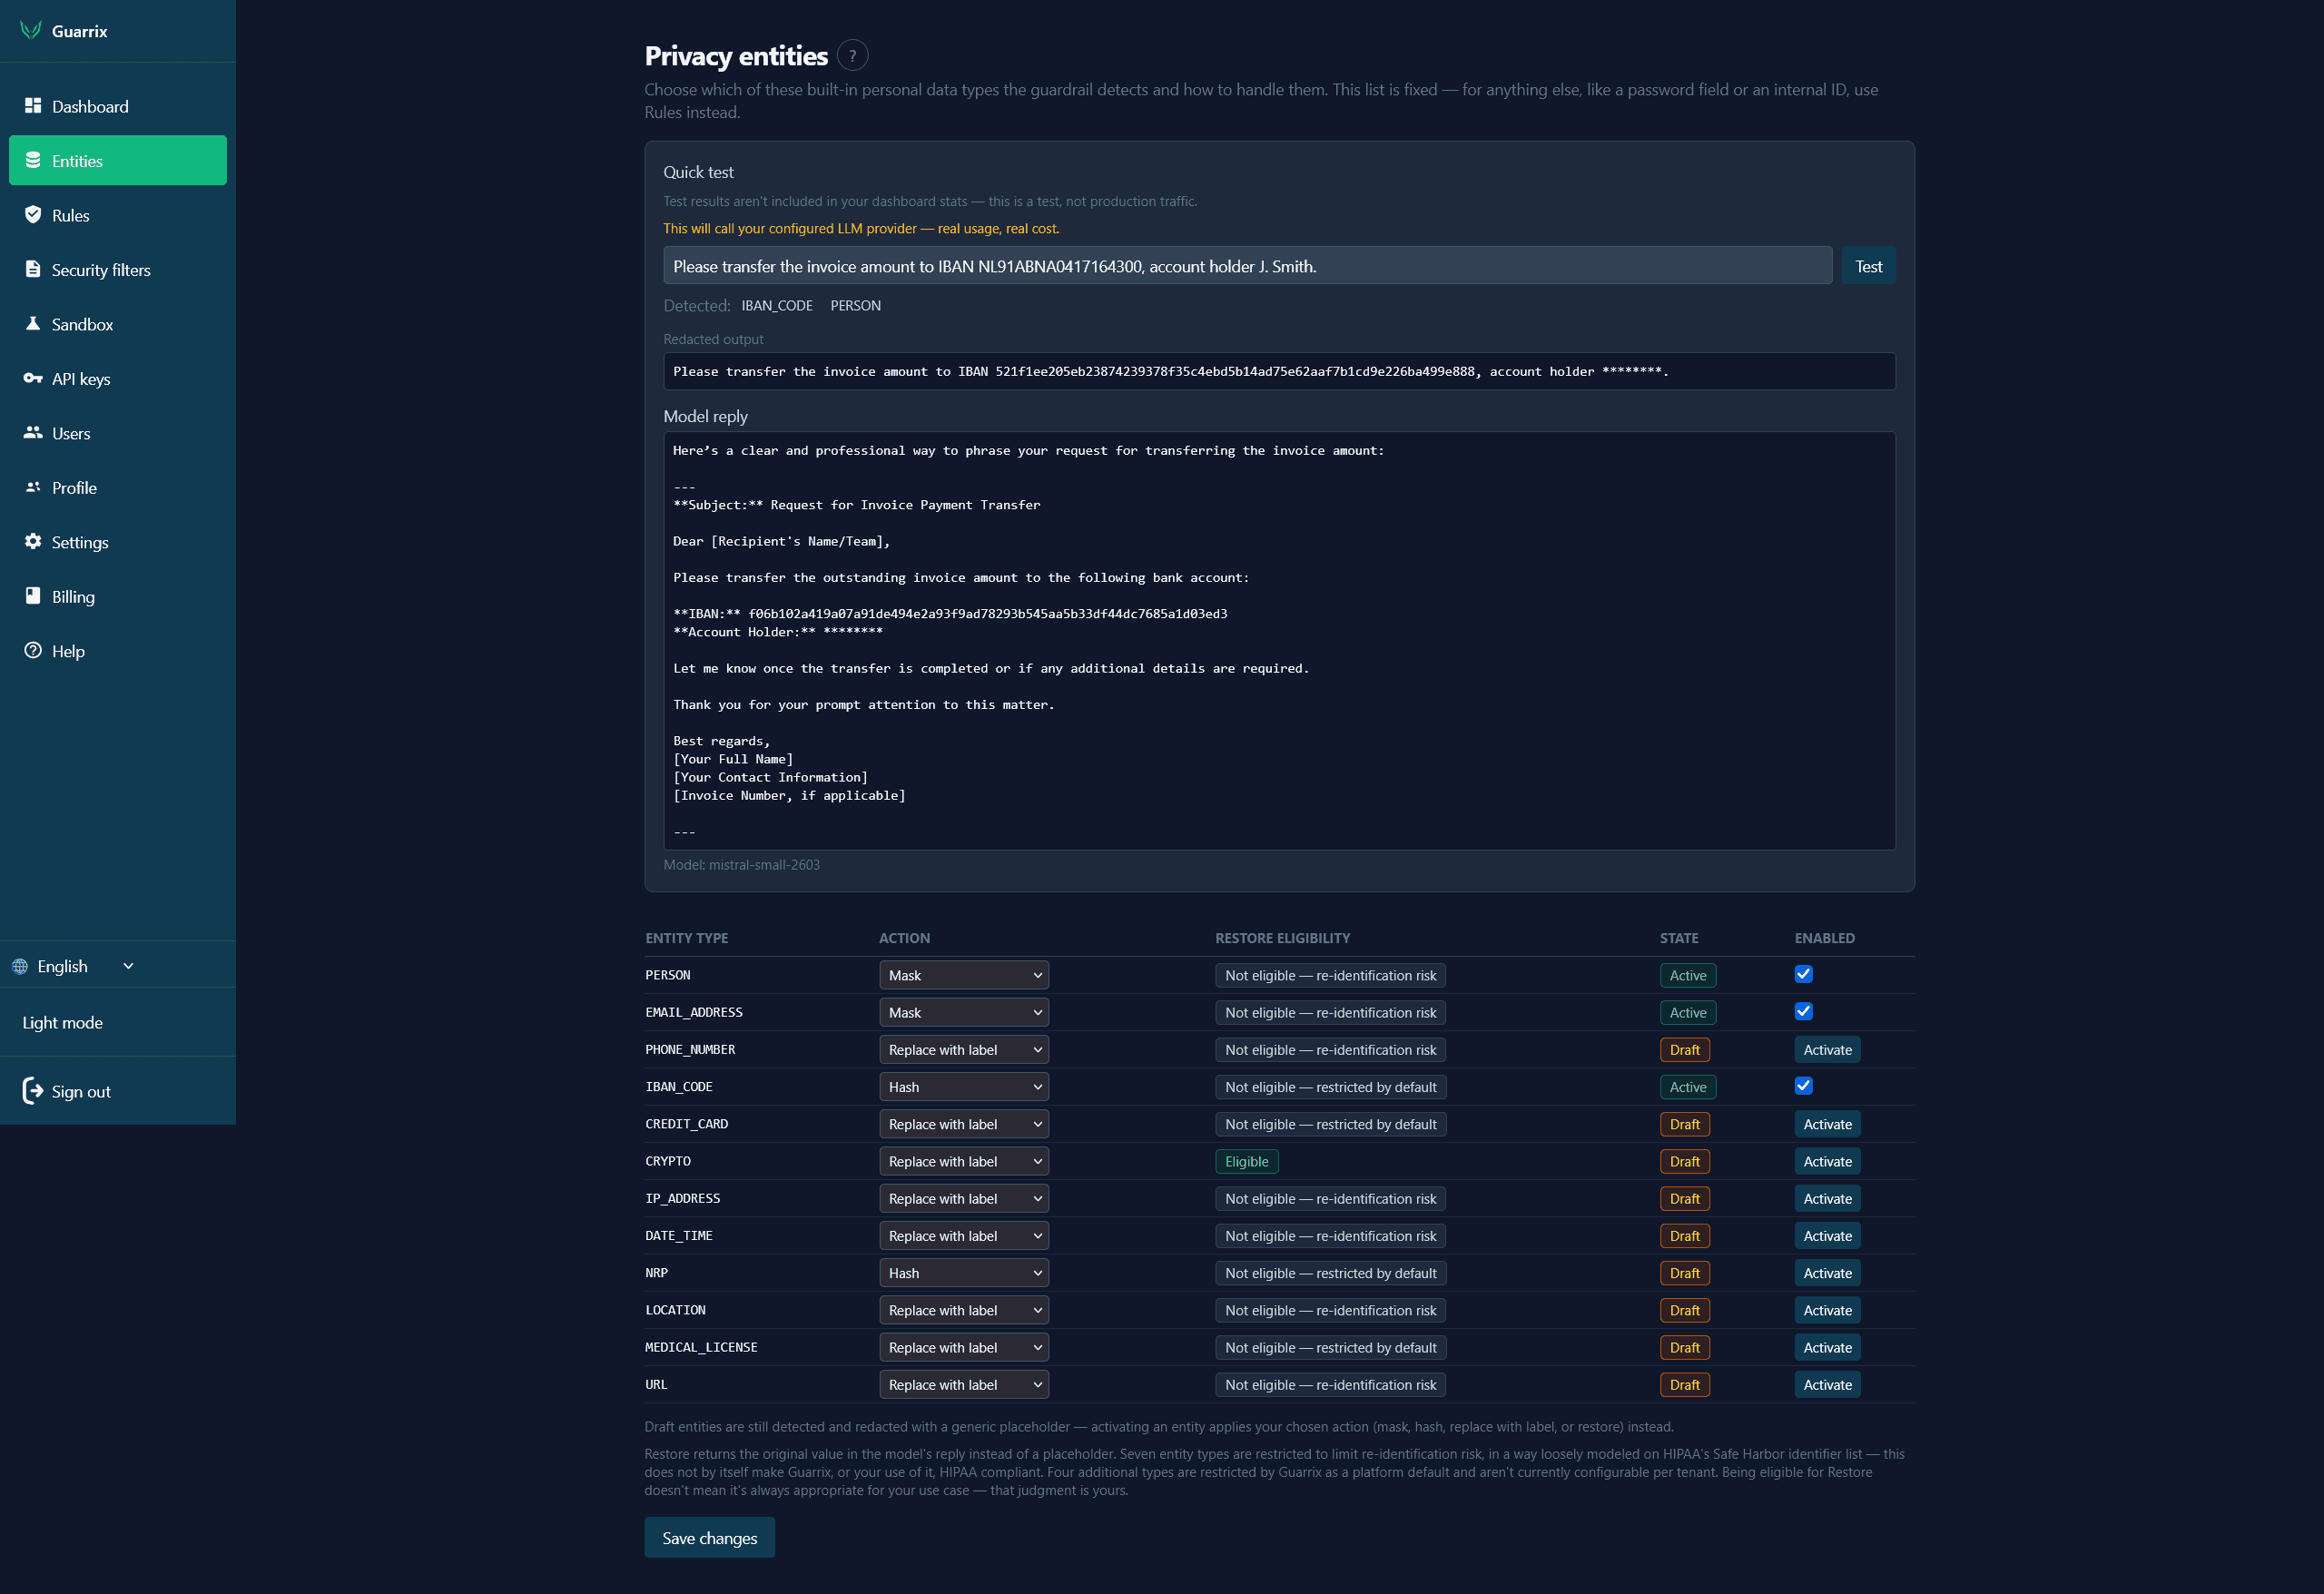
Decida qué puede enviar su aplicación.
Guarrix detecta tipos de datos sensibles habituales antes de que lleguen al modelo.
Nombres. Correos electrónicos. Números de teléfono. IBAN. Datos de tarjetas de crédito. Direcciones IP. Ubicaciones. Y más.
Para cada tipo, usted decide qué ocurre.
Permitir. Sustituir. Aplicar hash. Redactar. O bloquear la solicitud.
Su aplicación permanece en su sitio.
Su proveedor de IA permanece en su sitio.
Guarrix aplica las reglas entre ambos.
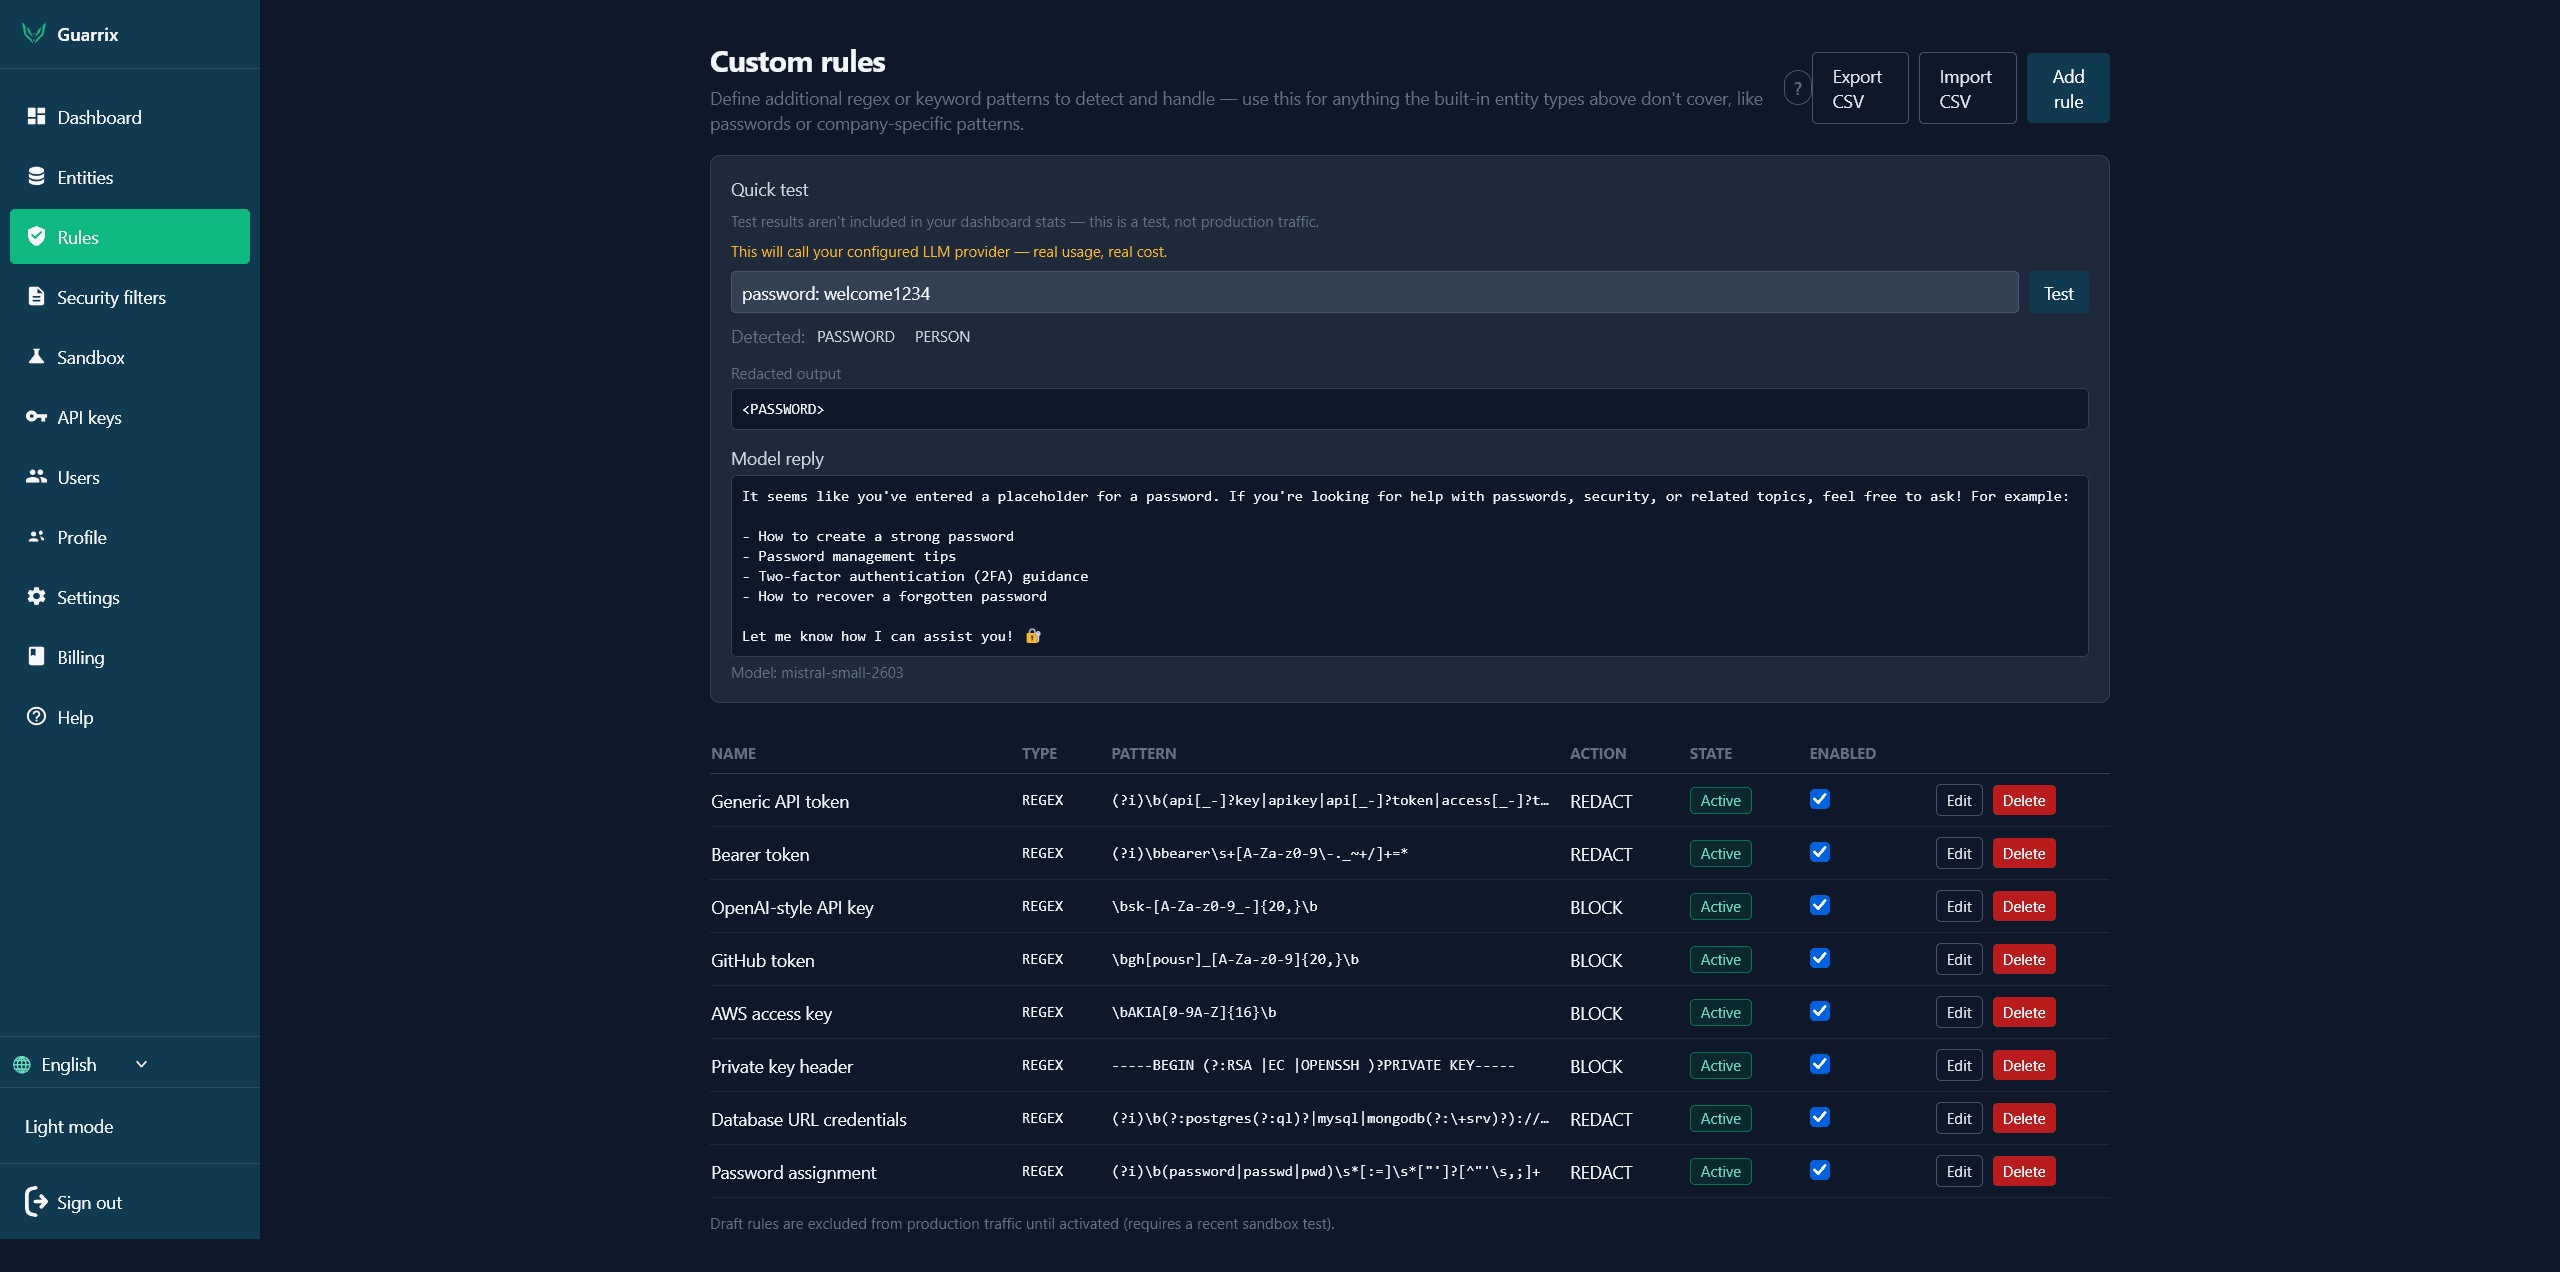
Sus datos sensibles no siempre son PII estándar.
Es posible que un detector de PII estándar no reconozca esos valores.
Aun así, pueden ser sensibles dentro de su organización.
Guarrix le permite crear reglas personalizadas de regex y palabras clave para patrones específicos de su negocio que también necesitan protección.
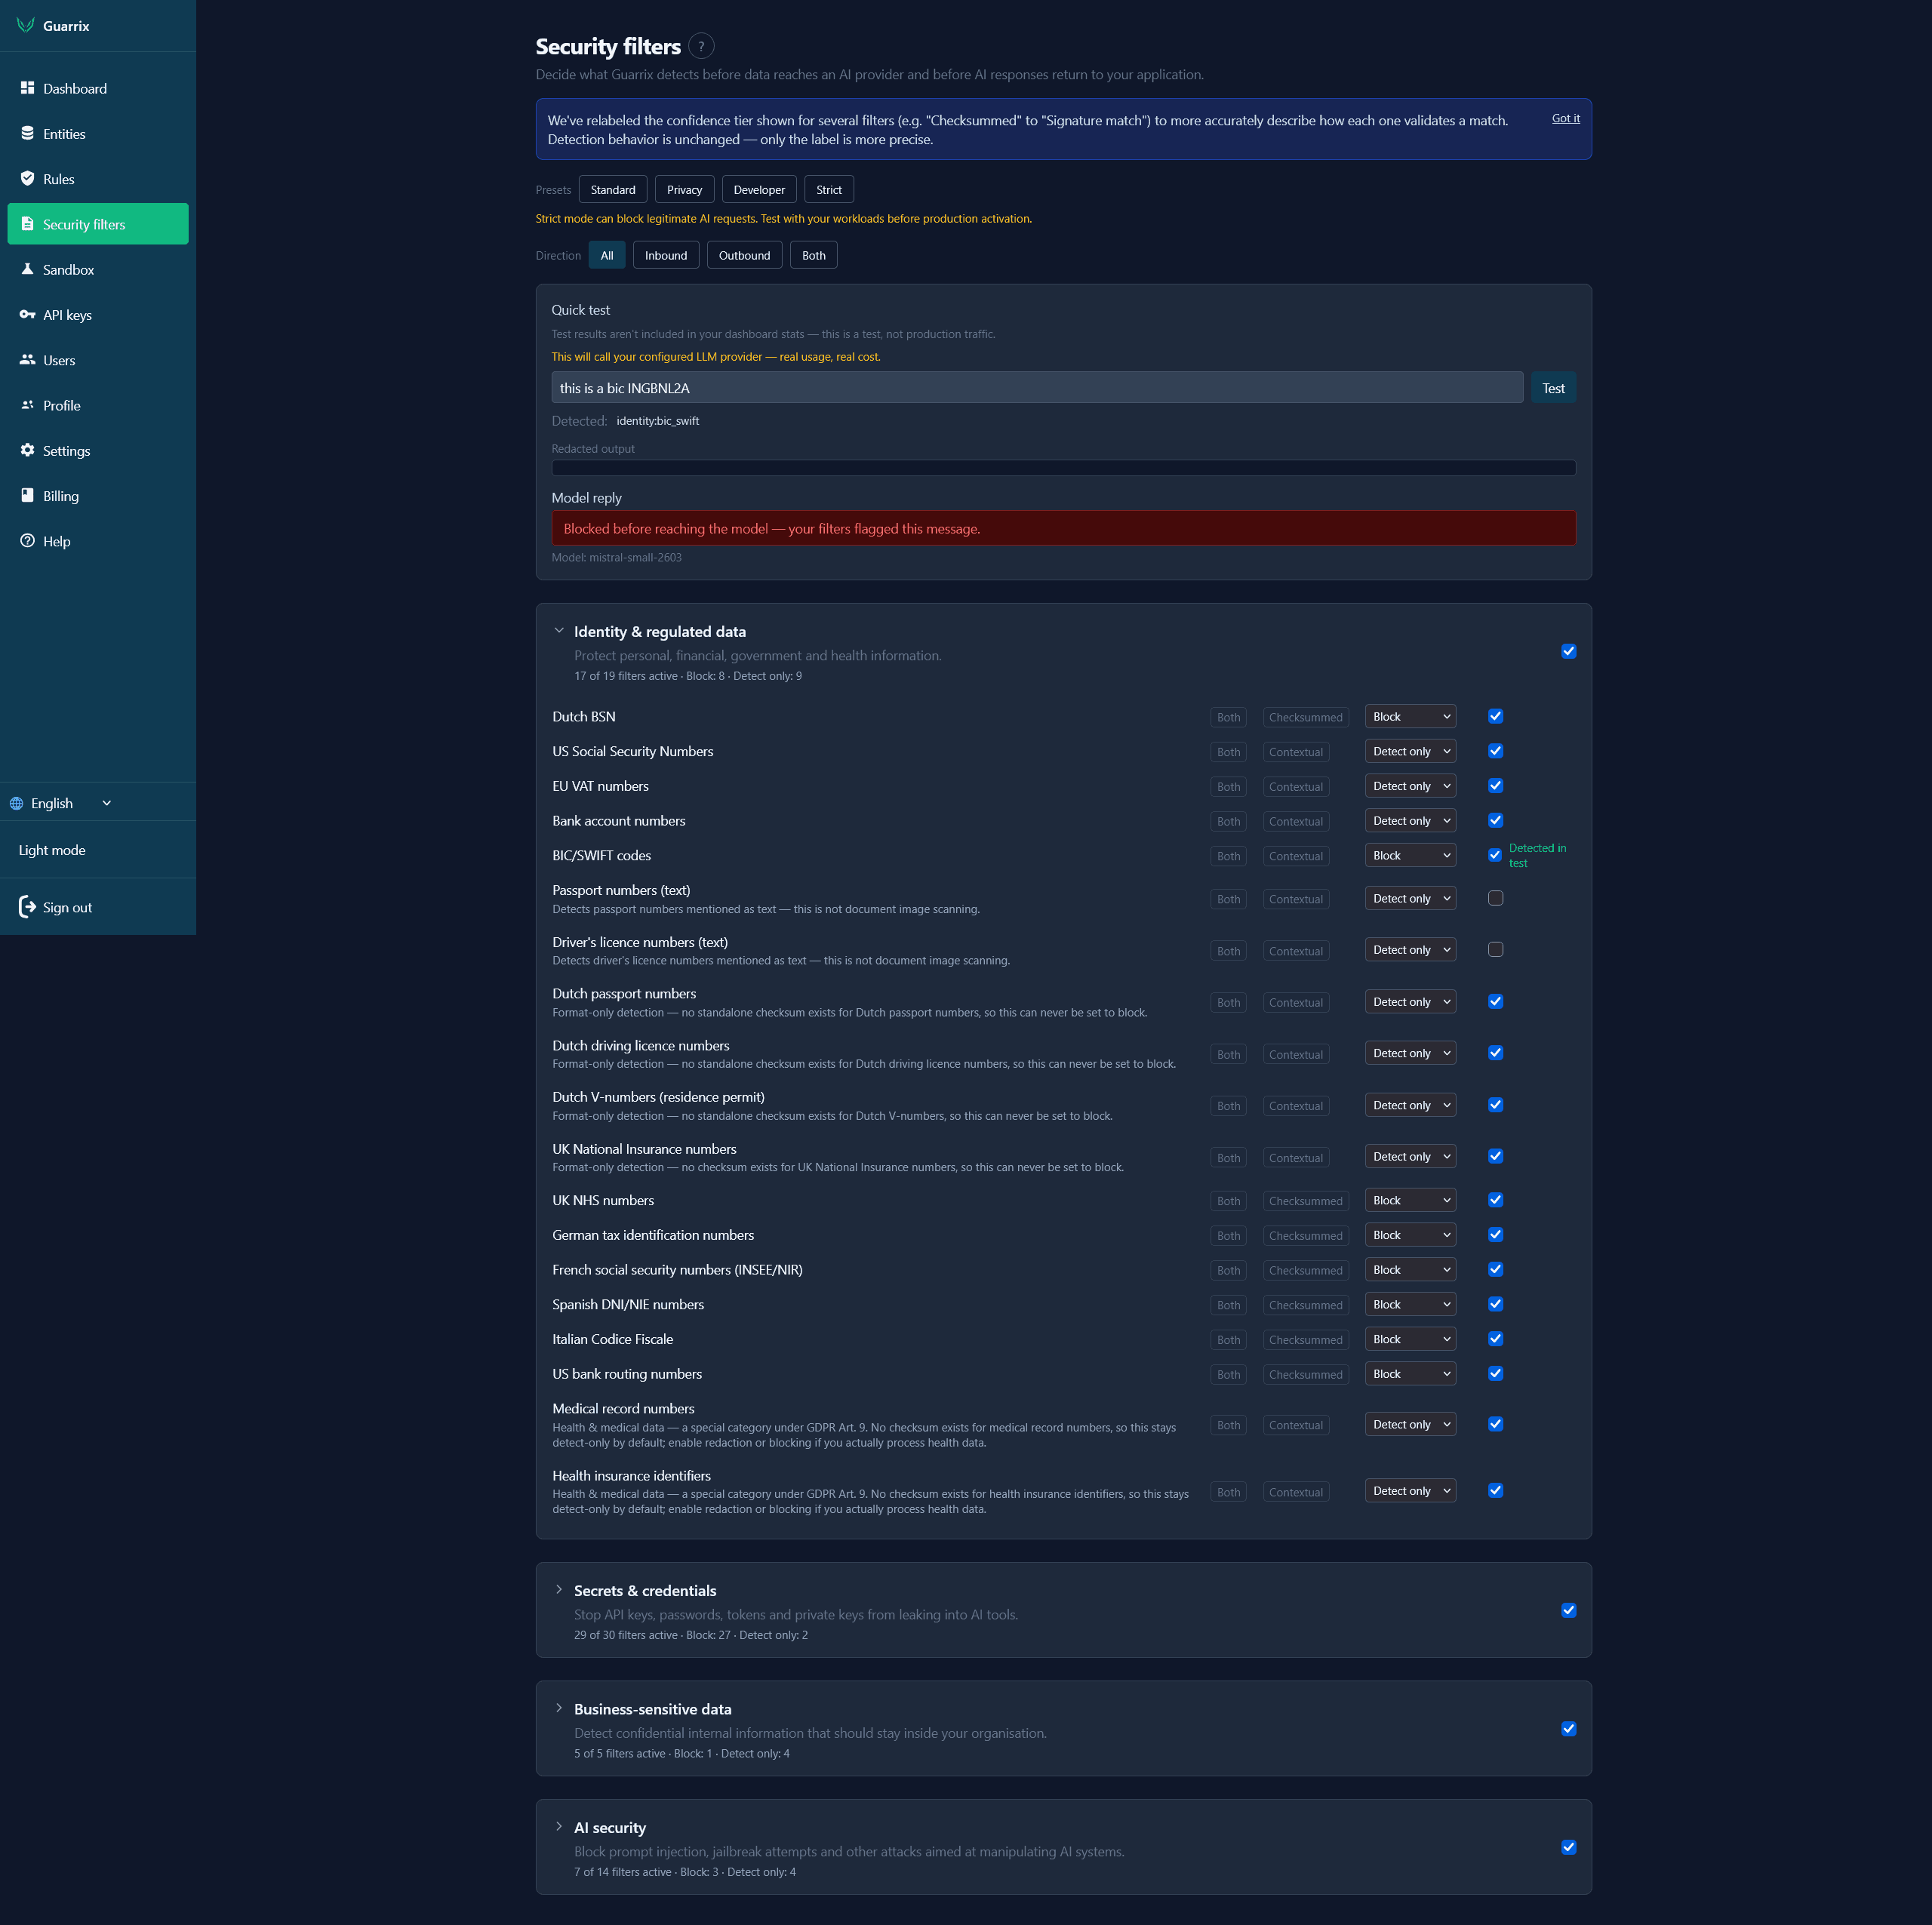
Añada protección más amplia sin crear cada regla usted mismo.
Guarrix no se limita a los datos personales.
También puede ayudar a detectar secretos, credenciales, patrones sensibles para el negocio y riesgos específicos de la IA antes de que las solicitudes lleguen a un proveedor.
Use grupos de filtros integrados para categorías habituales como datos de identidad y regulados, secretos y credenciales, datos sensibles para el negocio y seguridad de la IA.
Solo detectar. Bloquear. O combine los filtros integrados con sus propias reglas personalizadas.
Añada una capa de control sin sustituir su pila de IA.
Conserve Mistral. Conserve OpenAI. Conserve Anthropic. Conserve su modelo autoalojado.
Guarrix no es otro proveedor de IA. Se sitúa entre su aplicación y el proveedor que ya utiliza, aplica sus políticas antes de reenviar las solicitudes y comprueba las respuestas a la vuelta.
Vea qué está haciendo Guarrix en producción.
Guarrix ofrece a su equipo visibilidad sobre solicitudes, detecciones, bloqueos y latencia, para que pueda ver cómo se comporta el guardrail en producción. El objetivo es hacer que la capa de control sea observable sin convertirla en otro archivo de conversaciones.
La gobernanza de la IA se vuelve más difícil a medida que crece el uso.
Al principio, un desarrollador usa una API de IA.
Luego otra aplicación empieza a usarla.
Atención al cliente añade un modelo.
Otro equipo conecta un proveedor distinto.
Un agente interno empieza a llamar a herramientas.
Aparece una nueva integración MCP.
A medida que crece el uso de la IA, también crece el número de lugares por los que los datos pueden salir de su entorno.
Guarrix ofrece a esos sistemas un lugar común para aplicar reglas de tratamiento de datos antes de enviar las solicitudes.
Sepa adónde van sus datos de IA.
Guarrix añade una capa de privacidad y políticas a su configuración de IA actual.
Alojado en la UE
Su entorno Guarrix puede ejecutarse dentro de infraestructura europea.
Sin almacenamiento de conversaciones
Guarrix está diseñado para inspeccionar y proteger las solicitudes sin convertirse en otro archivo de conversaciones.
Independiente del proveedor
Use Guarrix con el proveedor de IA o el modelo que se ajuste a su carga de trabajo.
Controlado por políticas
Su organización decide qué se permite, enmascara, redacta o bloquea.
Añada controles donde sus aplicaciones se conectan con la IA.
Aplicaciones de IA internas
Proteja los datos de empleados y del negocio antes de que las herramientas internas llamen a un modelo de IA.
Productos SaaS con IA integrada
Añada una capa de privacidad entre sus usuarios, su aplicación y sus proveedores de IA.
Agentes y flujos de trabajo automatizados
Aplique políticas de datos coherentes antes de que los sistemas autónomos se comuniquen con modelos o herramientas externas.
Entornos regulados
Añada un punto de control técnico para equipos que necesitan visibilidad y aplicación de políticas sobre el tráfico de IA.
Hay varias formas de proteger el tráfico de IA.
Puede crear sus propios filtros, depender de los controles de su proveedor de IA, usar una herramienta de datos personales independiente o colocar una capa de guardrail dedicada entre sus aplicaciones y sus modelos.
Guarrix está diseñado específicamente para ese último papel.
Empiece con una carga de trabajo y amplíe a partir de ahí.
No necesita rediseñar su pila de IA para empezar a usar Guarrix. Conecte una aplicación, configure las reglas y pruebe el flujo antes de añadir más cargas de trabajo.
Ver preciosPreguntas comunes
Algunas respuestas rápidas; consulte las preguntas frecuentes completas para más información.
Use la IA sin perder el control de los datos.
Añada una capa de privacidad y políticas entre sus aplicaciones y los proveedores de IA que ya utiliza.
Empiece gratis. No se requiere tarjeta de crédito.