 Guarrix
KI nutzen, ohne die falschen Daten zu versenden.
KI-Anfragen können mehr Daten enthalten als beabsichtigt.
Guarrix prüft jede Anfrage, bevor sie Ihren KI-Anbieter erreicht, wendet Ihre konfigurierten Regeln an und prüft die Antwort auf dem Rückweg. Sie nutzen weiterhin Ihre bestehende KI-Einrichtung und erhalten zusätzlich Kontrolle darüber, was gesendet wird.
Kostenlos starten. Keine Kreditkarte erforderlich.
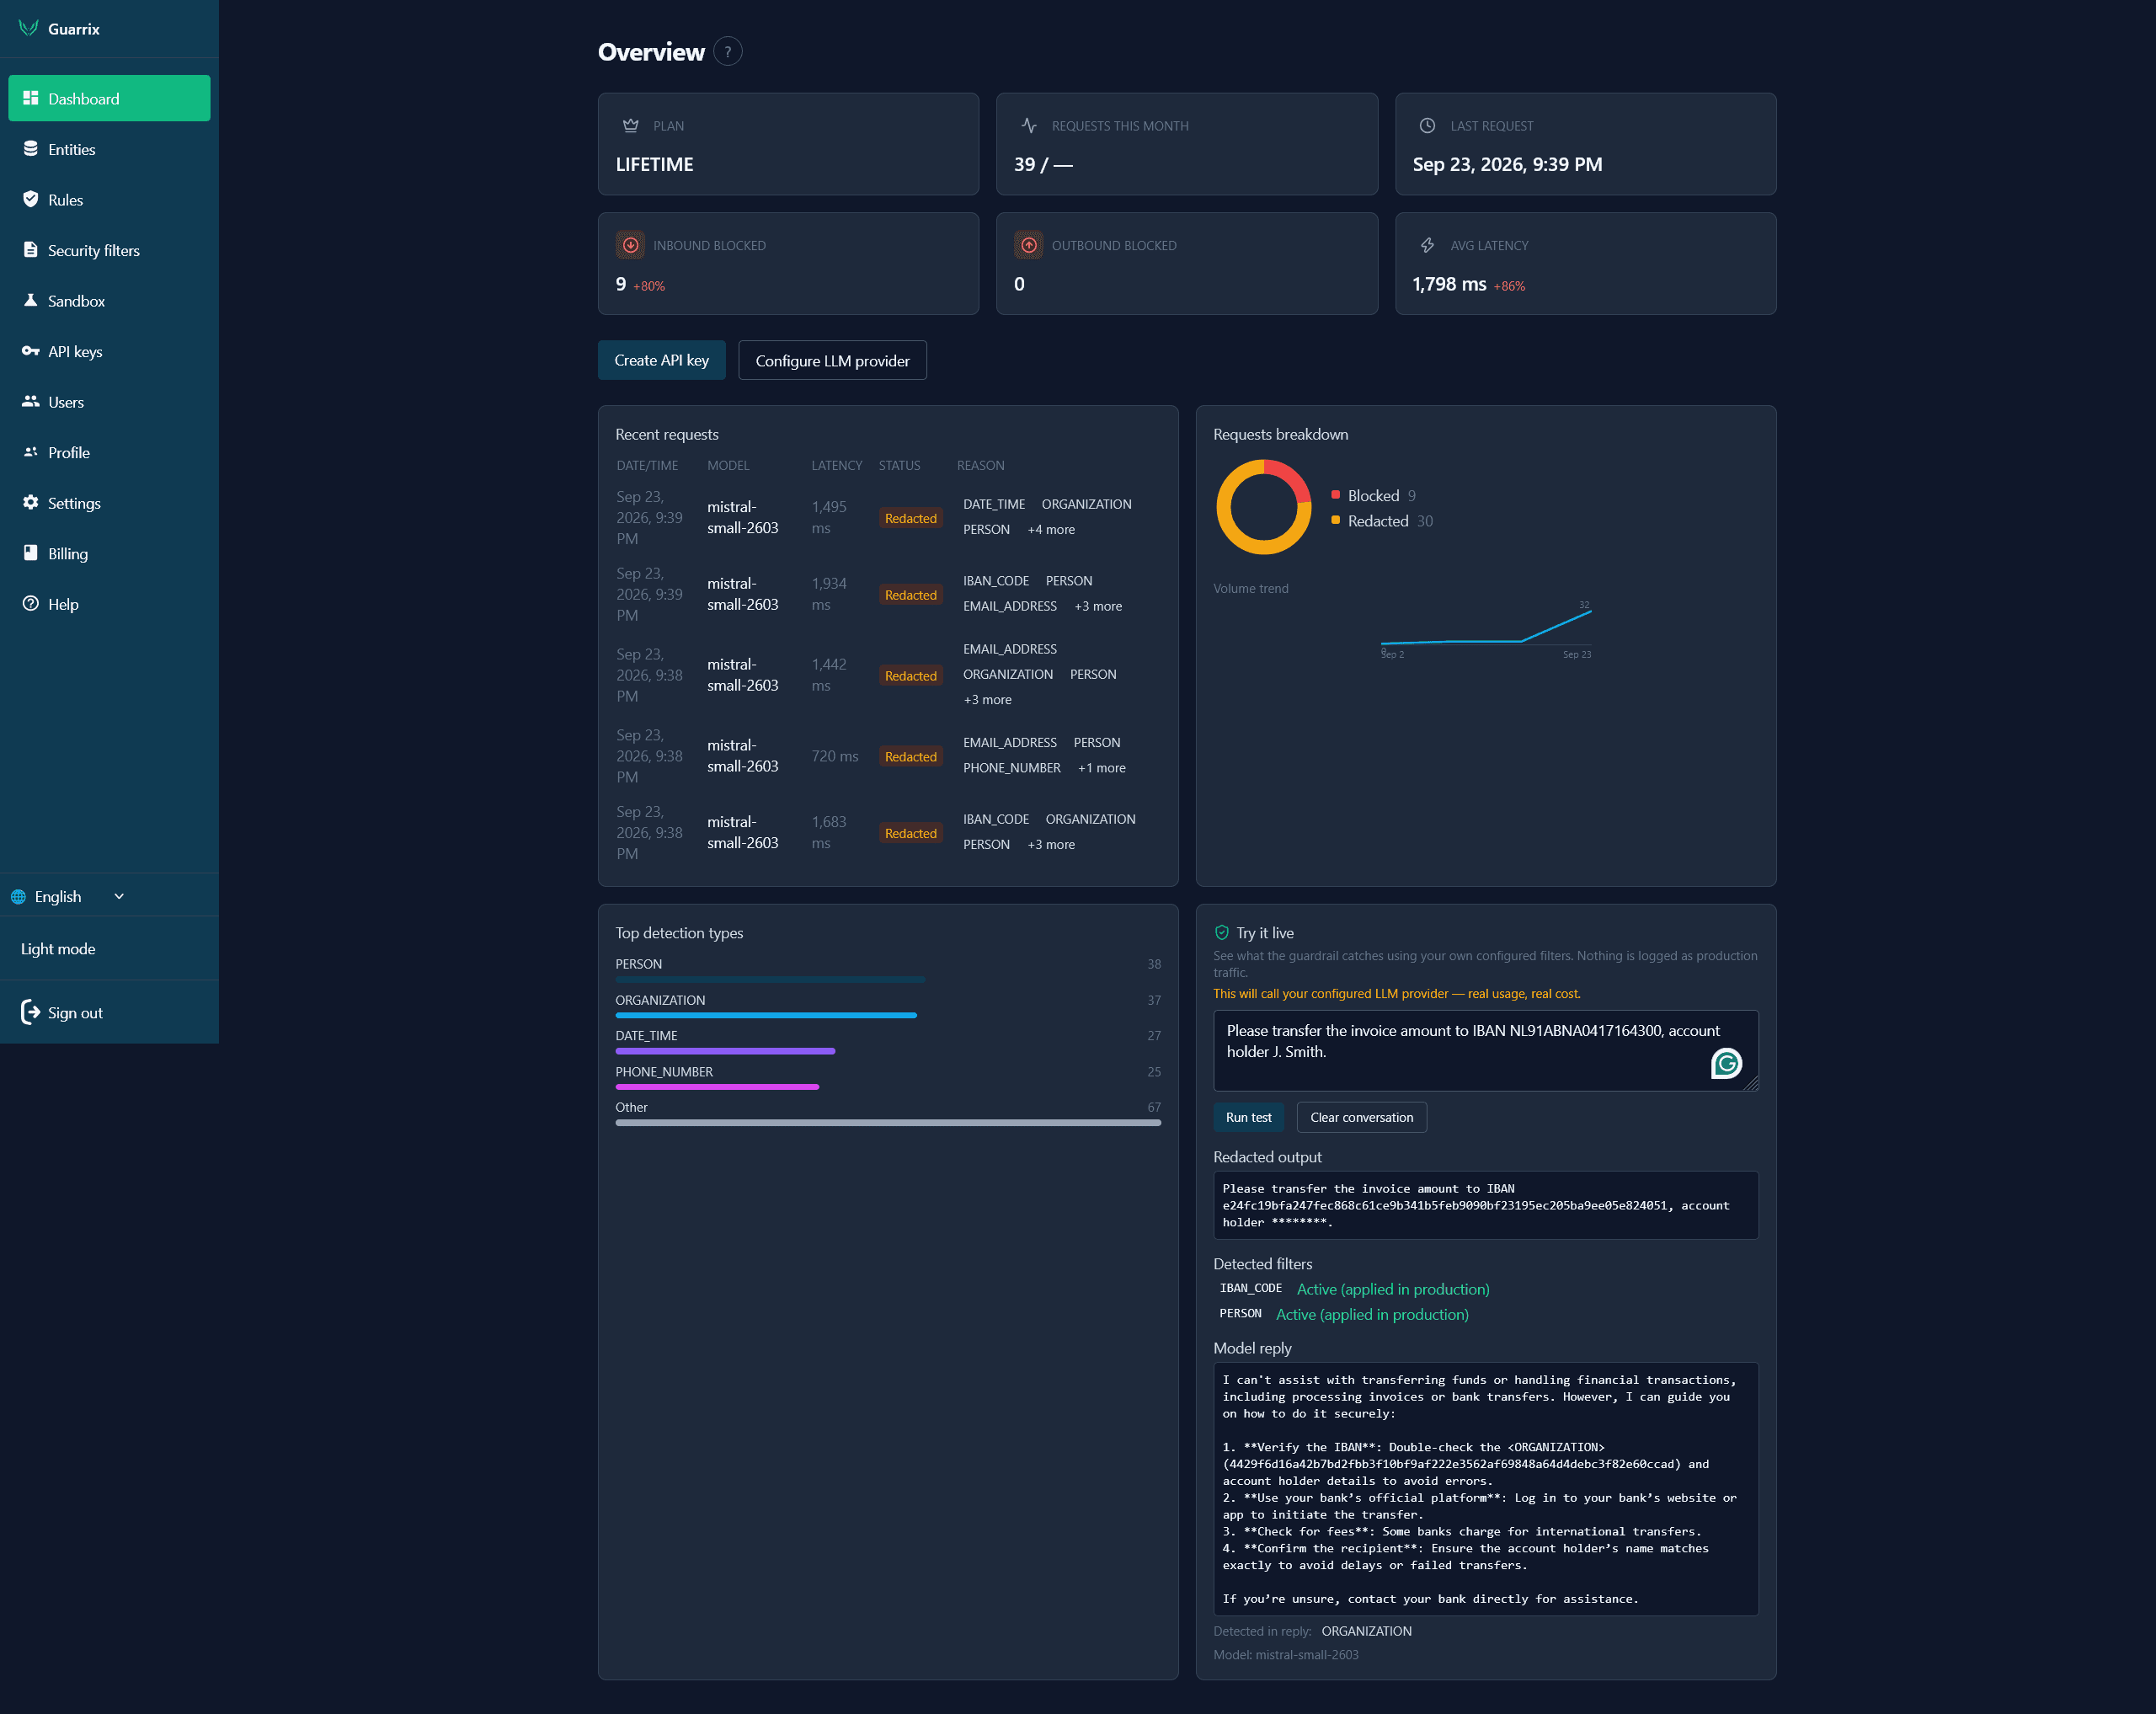
Regeln testen, bevor Sie sie aktivieren.
Änderungen an Datenverarbeitungsregeln sollten getestet werden, bevor sie in Produktion gehen.
Mit der Guarrix-Sandbox können Sie eine Stichprobe durch Ihren konfigurierten Guardrail laufen lassen und das Ergebnis prüfen, bevor Sie die Richtlinie aktivieren.
- was Guarrix erkannt hat
- was geschwärzt wurde
- welche Filter ausgelöst wurden
- was an das Modell gesendet wurde
- was das Modell zurückgegeben hat
Selbst ausprobieren
Fügen Sie unten etwas Text ein und sehen Sie, was Guarrix erkennt — keine Registrierung nötig. Wenn Sie bereit sind, starten Sie klein: Der kostenlose Tarif umfasst 500 Anfragen pro Monat, keine Kreditkarte erforderlich.
Nur Filter. Dies zeigt ausschließlich den Filter — es ist kein KI-Modell beteiligt. Ihre Nachricht wird ausschließlich an unseren eigenen PII-Detektor gesendet.
Live gefilterten Chat ausprobieren
Sehen Sie genau, was gefiltert Ihre Nachricht verlässt — Nachricht für Nachricht. Keine Anmeldung, keine Speicherung.
Nur Filter. Dies zeigt ausschließlich den Filter — es ist kein KI-Modell beteiligt. Ihre Nachricht wird ausschließlich an unseren eigenen PII-Detektor gesendet.
Ein Beispiel ausprobieren:
KI-Anfragen können mehr Daten enthalten als erwartet.
Ein Nutzer fügt Kundendaten in einen Prompt ein.
Ein Entwickler sendet Produktionslogs an ein Modell.
Eine interne Anwendung enthält den Namen, die Telefonnummer, die Kontonummer oder eine interne Kennung eines Mitarbeiters in einer API-Anfrage.
Diese Daten werden oft als Teil der Anfrage übermittelt, ohne dass jemand dies bewusst entschieden hat.
Sobald die Anfrage den KI-Anbieter erreicht, ist dieser Kontrollpunkt bereits passiert.
Ihr KI-Anbieter ist nur ein Teil des Gesamtbilds.
Sie können einen EU-Anbieter wählen. Sie können einen AVV unterzeichnen. Sie können die Aufbewahrungsfrist konfigurieren. Sie können einschränken, welche Modelle Mitarbeiter verwenden dürfen.
Diese Maßnahmen sind sinnvoll. Aber es gibt noch eine weitere Frage zu beantworten:
Was genau senden Ihre Anwendungen an das Modell?
Guarrix fügt an dieser Grenze einen Kontrollpunkt hinzu.
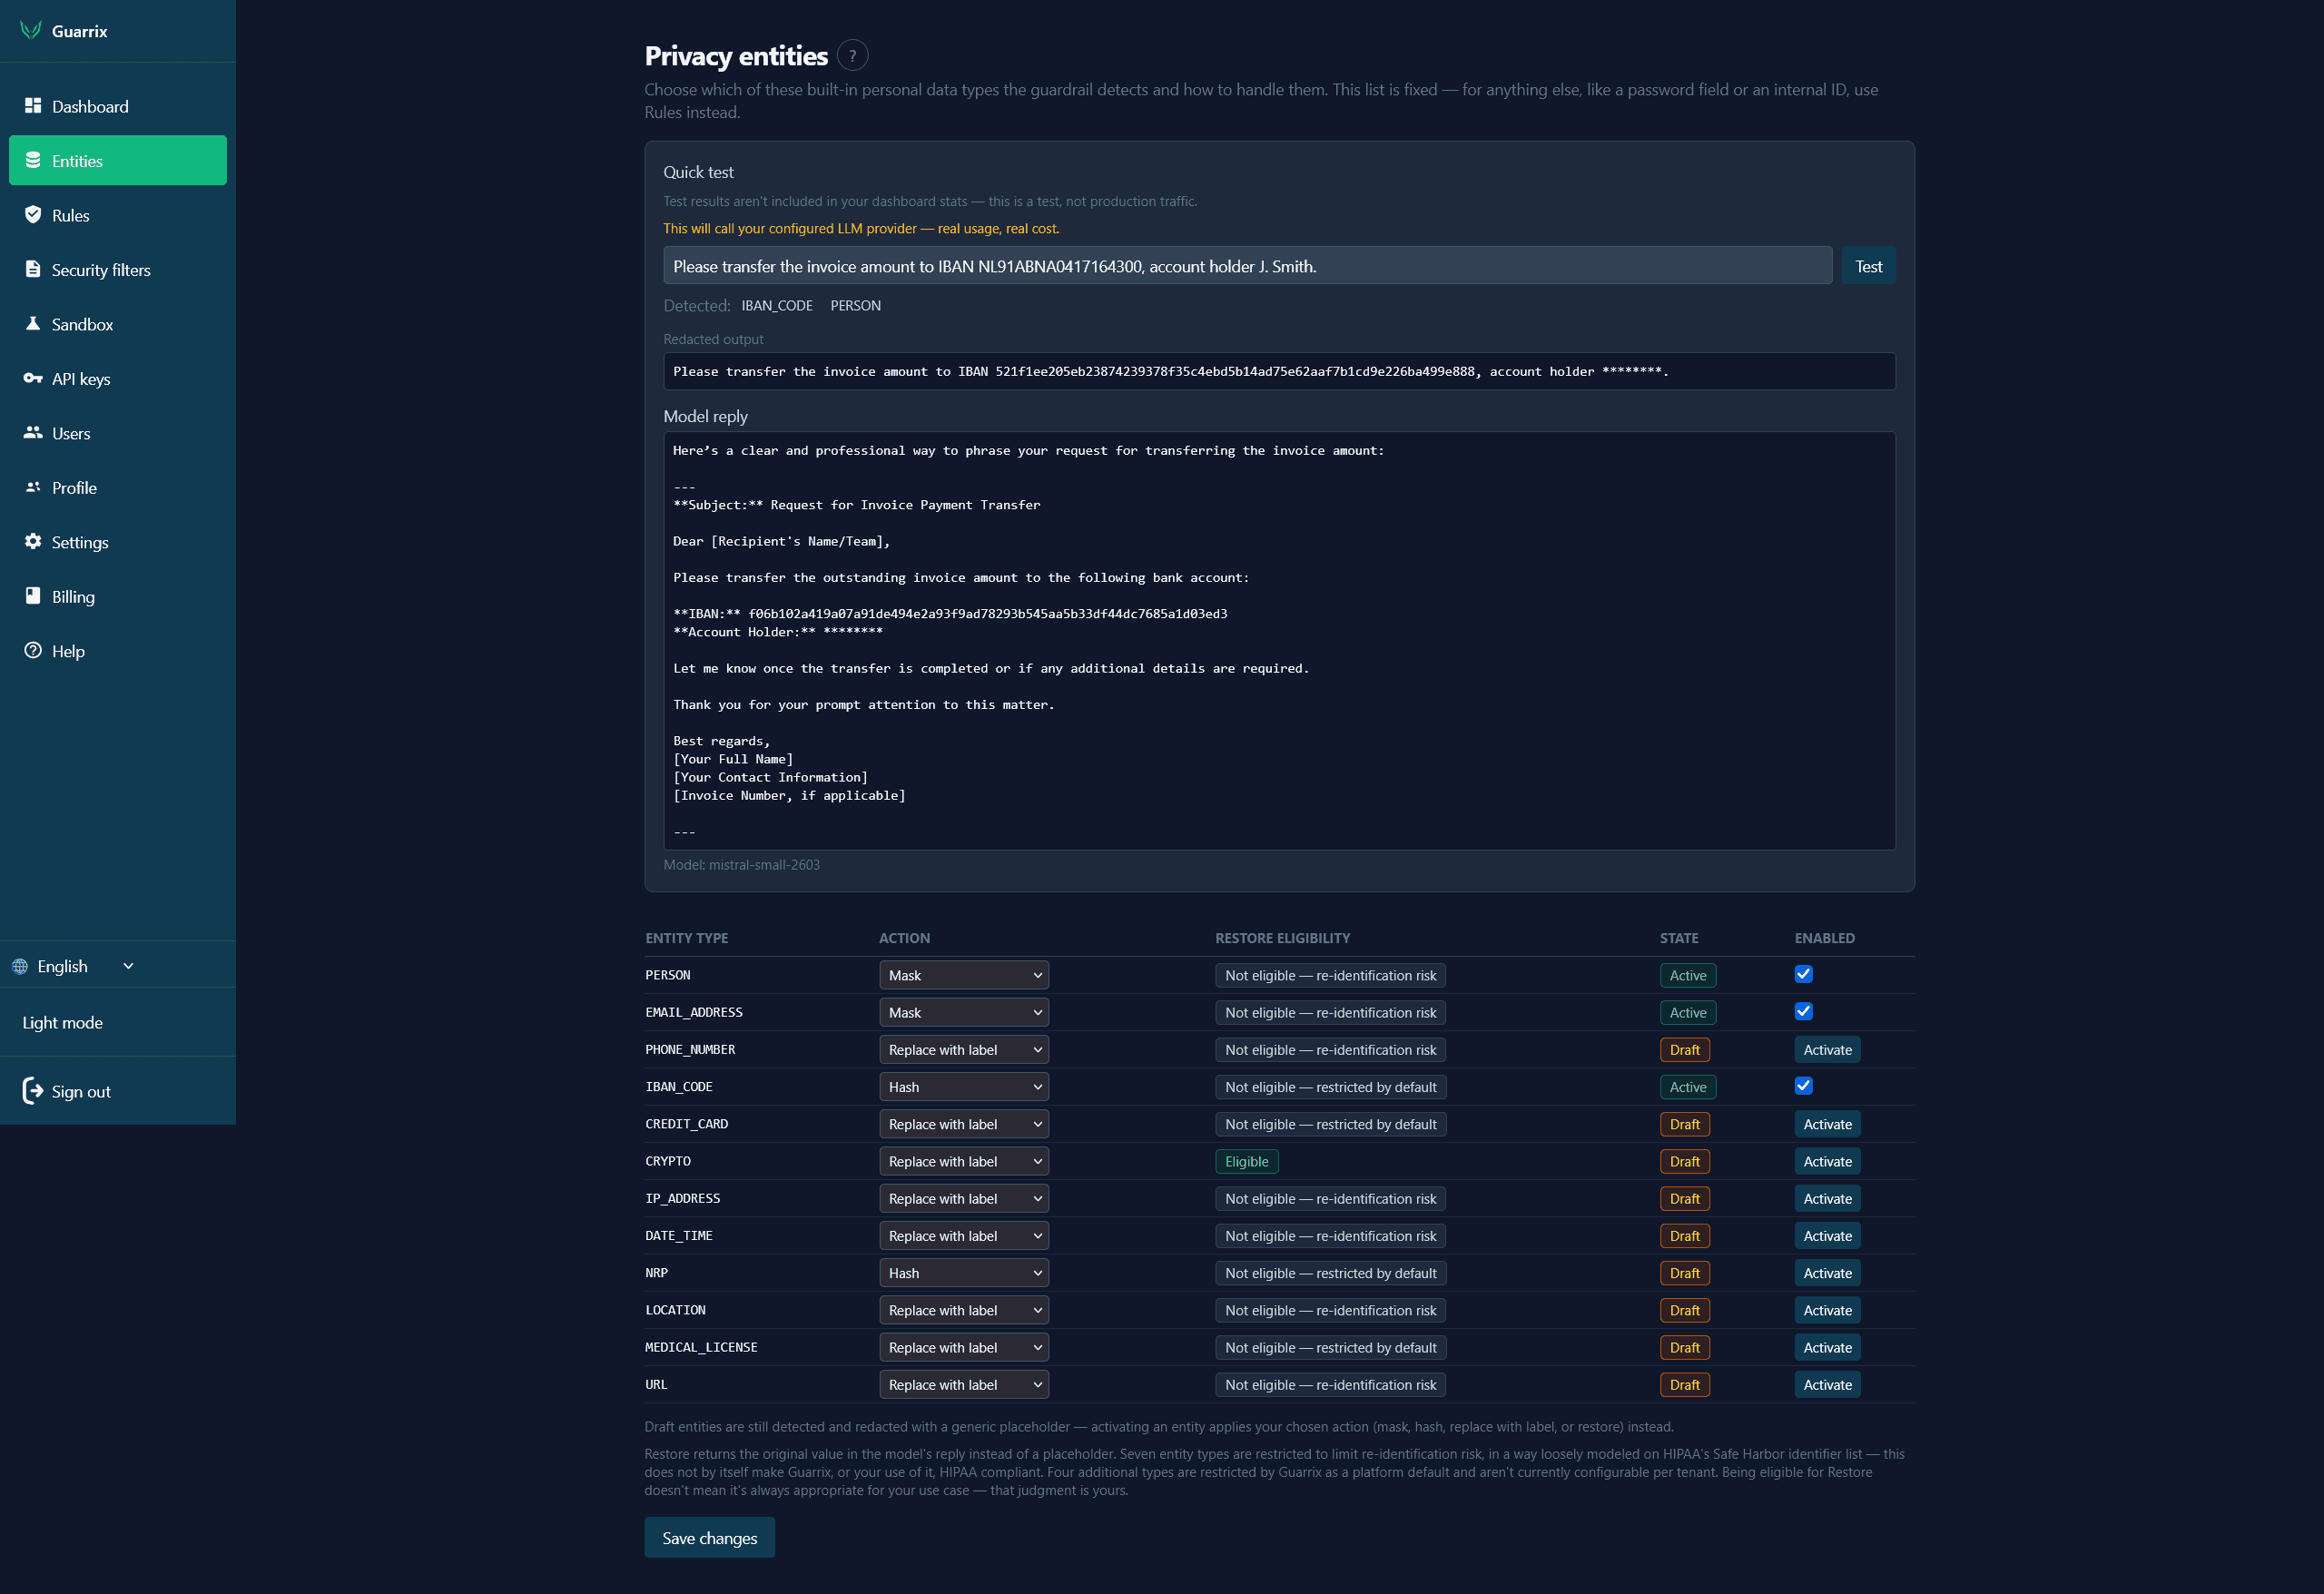
Legen Sie fest, was Ihre Anwendung senden darf.
Guarrix erkennt gängige sensible Datentypen, bevor sie das Modell erreichen.
Namen. E-Mail-Adressen. Telefonnummern. IBANs. Kreditkartendaten. IP-Adressen. Standorte. Und mehr.
Für jeden Typ entscheiden Sie, was geschieht.
Zulassen. Ersetzen. Hashen. Schwärzen. Oder die Anfrage blockieren.
Ihre Anwendung bleibt unverändert.
Ihr KI-Anbieter bleibt unverändert.
Guarrix wendet die Regeln dazwischen an.
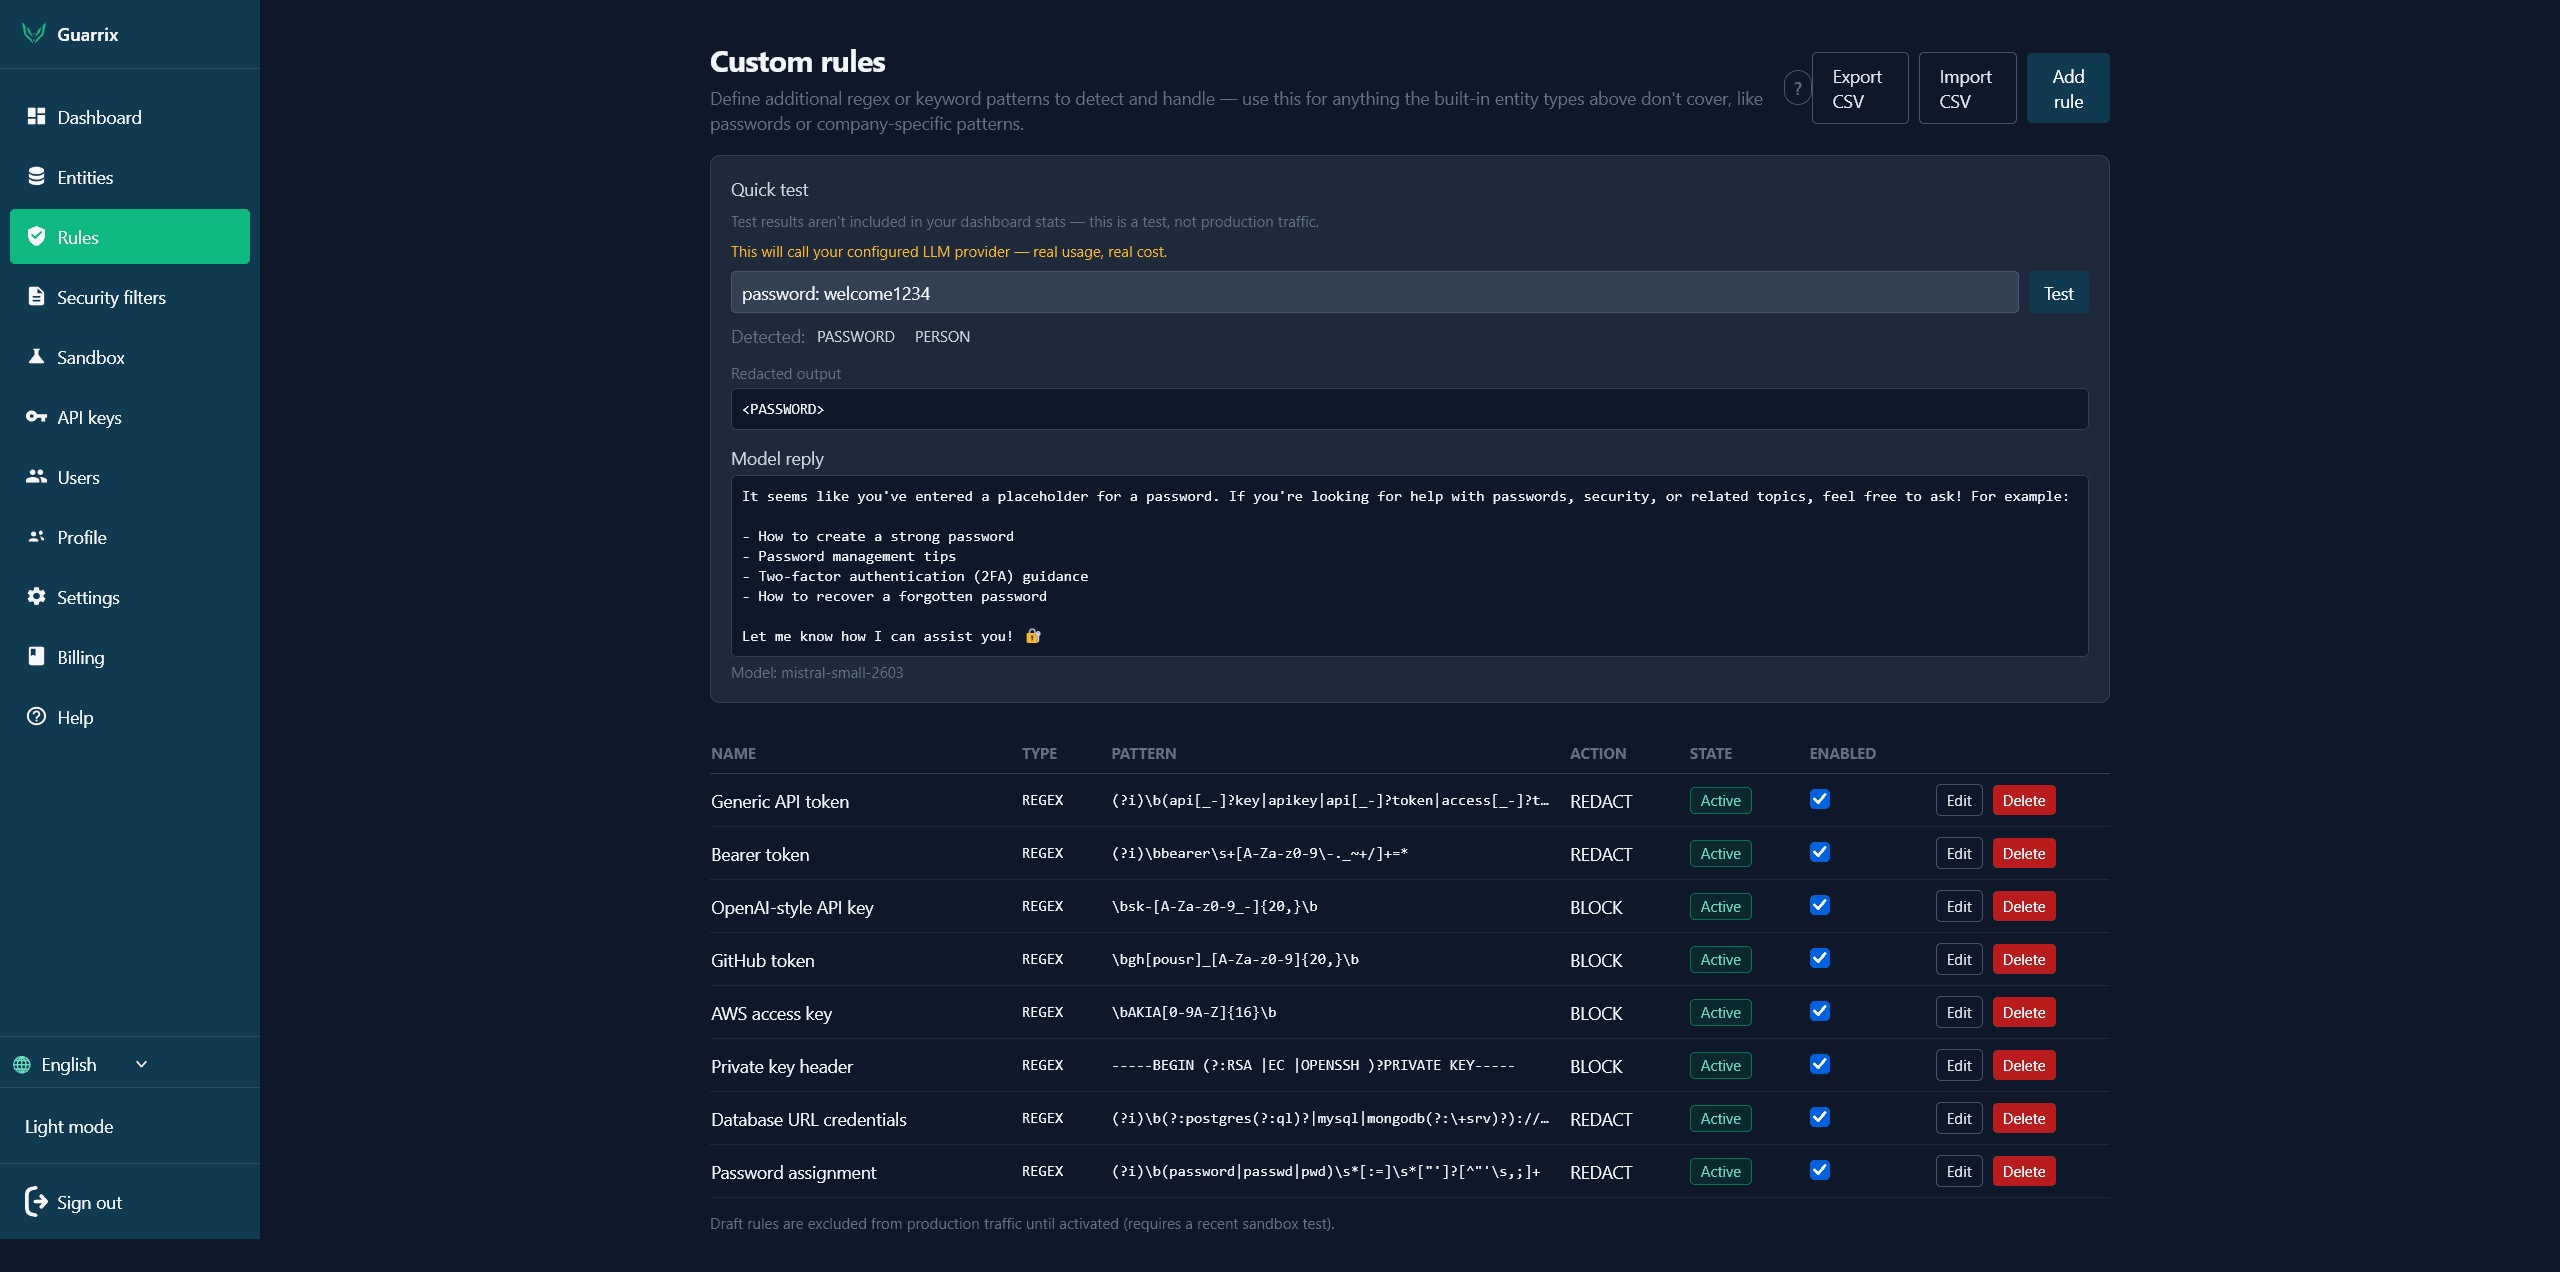
Ihre sensiblen Daten sind nicht immer Standard-PII.
Diese Werte werden von einem Standard-PII-Detektor möglicherweise nicht erkannt.
Sie können innerhalb Ihrer Organisation dennoch sensibel sein.
Mit Guarrix können Sie eigene Regex- und Schlüsselwortregeln für unternehmensspezifische Muster erstellen, die ebenfalls geschützt werden müssen.
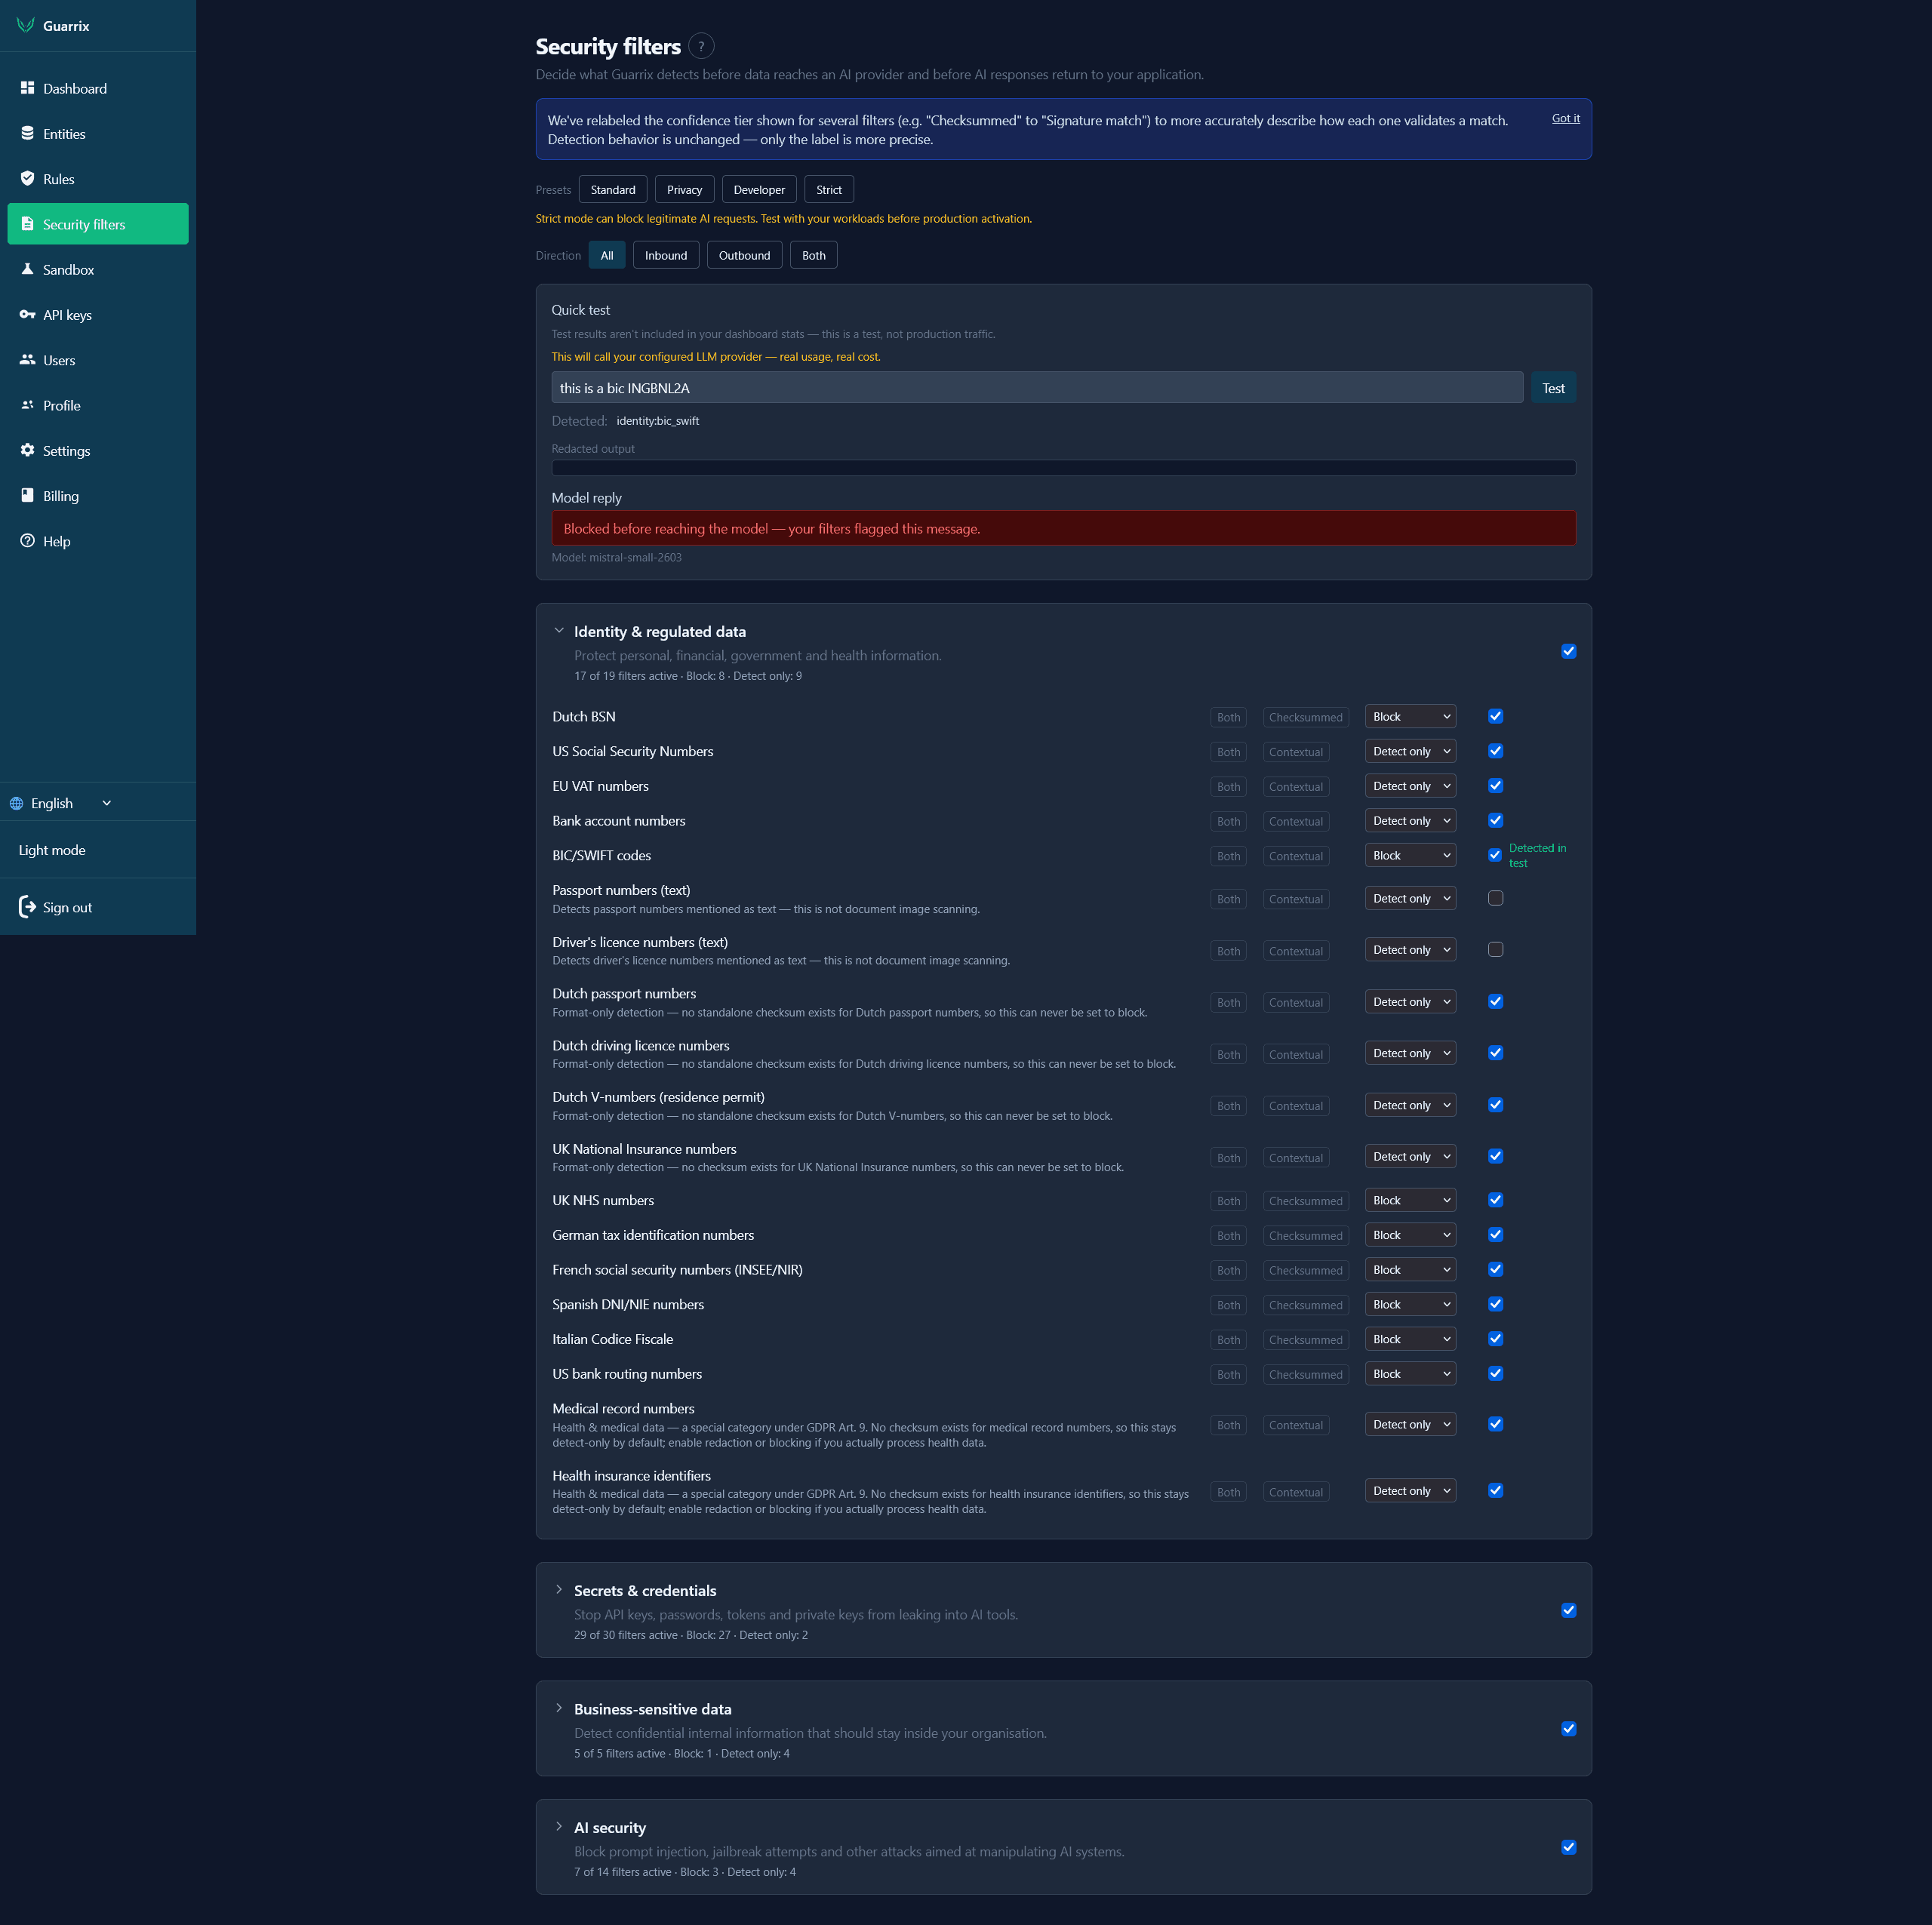
Erweitern Sie den Schutz, ohne jede Regel selbst zu erstellen.
Guarrix ist nicht auf personenbezogene Daten beschränkt.
Es kann außerdem helfen, Geheimnisse, Zugangsdaten, geschäftskritische Muster und KI-spezifische Risiken zu erkennen, bevor Anfragen einen Anbieter erreichen.
Verwenden Sie integrierte Filtergruppen für gängige Kategorien wie Identitäts- und regulierte Daten, Geheimnisse und Zugangsdaten, geschäftskritische Daten sowie KI-Sicherheit.
Nur erkennen. Blockieren. Oder kombinieren Sie integrierte Filter mit Ihren eigenen benutzerdefinierten Regeln.
Fügen Sie eine Kontrollebene hinzu, ohne Ihren KI-Stack zu ersetzen.
Behalten Sie Mistral. Behalten Sie OpenAI. Behalten Sie Anthropic. Behalten Sie Ihr selbst gehostetes Modell.
Guarrix ist kein weiterer KI-Anbieter. Es sitzt zwischen Ihrer Anwendung und dem Anbieter, den Sie bereits nutzen, wendet Ihre Richtlinien an, bevor Anfragen weitergeleitet werden, und prüft Antworten auf dem Rückweg.
Sehen Sie, was Guarrix in der Produktion tut.
Guarrix gibt Ihrem Team Einblick in Anfragen, Erkennungen, Blockierungen und Latenz, damit Sie sehen können, wie sich der Guardrail in der Produktion verhält. Ziel ist es, die Kontrollebene beobachtbar zu machen, ohne dass daraus ein weiteres Gesprächsarchiv wird.
KI-Governance wird mit wachsender Nutzung schwieriger.
Zunächst nutzt ein Entwickler eine KI-API.
Dann beginnt eine weitere Anwendung, sie zu nutzen.
Der Kundensupport fügt ein Modell hinzu.
Ein anderes Team bindet einen weiteren Anbieter an.
Ein interner Agent beginnt, Tools aufzurufen.
Eine neue MCP-Integration erscheint.
Mit wachsender KI-Nutzung wächst auch die Anzahl der Stellen, an denen Daten Ihre Umgebung verlassen können.
Guarrix gibt diesen Systemen einen gemeinsamen Ort, um Datenregeln anzuwenden, bevor Anfragen gesendet werden.
Wissen Sie, wohin Ihre KI-Daten gehen.
Guarrix fügt Ihrer bestehenden KI-Einrichtung eine Datenschutz- und Richtlinienebene hinzu.
In der EU gehostet
Ihre Guarrix-Umgebung kann innerhalb europäischer Infrastruktur betrieben werden.
Keine Speicherung von Gesprächen
Guarrix ist so konzipiert, dass es Anfragen prüft und schützt, ohne zu einem weiteren Gesprächsarchiv zu werden.
Anbieterunabhängig
Nutzen Sie Guarrix mit dem KI-Anbieter oder Modell, das zu Ihrer Arbeitslast passt.
Richtliniengesteuert
Ihre Organisation entscheidet, was zugelassen, maskiert, geschwärzt oder blockiert wird.
Fügen Sie Kontrollen hinzu, wo Ihre Anwendungen mit KI verbunden sind.
Interne KI-Anwendungen
Schützen Sie Mitarbeiter- und Geschäftsdaten, bevor interne Tools ein KI-Modell aufrufen.
KI-gestützte SaaS-Produkte
Fügen Sie eine Datenschutzebene zwischen Ihren Nutzern, Ihrer Anwendung und Ihren KI-Anbietern hinzu.
Agenten und automatisierte Workflows
Wenden Sie einheitliche Datenrichtlinien an, bevor autonome Systeme mit externen Modellen oder Tools kommunizieren.
Regulierte Umgebungen
Fügen Sie einen technischen Kontrollpunkt für Teams hinzu, die Transparenz und Richtliniendurchsetzung für KI-Datenverkehr benötigen.
Es gibt mehrere Möglichkeiten, KI-Datenverkehr zu schützen.
Sie können selbst Filter erstellen, sich auf die Kontrollen Ihres KI-Anbieters verlassen, ein eigenständiges PII-Tool verwenden oder eine dedizierte Guardrail-Ebene zwischen Ihren Anwendungen und Ihren Modellen platzieren.
Guarrix ist speziell für diese letzte Rolle entwickelt.
Beginnen Sie mit einer Arbeitslast und erweitern Sie von dort aus.
Sie müssen Ihren KI-Stack nicht neu gestalten, um mit Guarrix zu beginnen. Verbinden Sie eine Anwendung, konfigurieren Sie die Regeln und testen Sie den Ablauf, bevor Sie weitere Arbeitslasten hinzufügen.
Preise ansehenNutzen Sie KI und behalten Sie die Kontrolle über die Daten.
Fügen Sie eine Datenschutz- und Richtlinienebene zwischen Ihren Anwendungen und den KI-Anbietern hinzu, die Sie bereits nutzen.
Kostenlos starten. Keine Kreditkarte erforderlich.